Votre feedback anonyme n’a rien d’anonyme si votre manager peut deviner que c’est vous, avant même que vous ayez fini d’exprimer votre opinion !
En Europe, les entreprises doivent s’assurer que leur promesse d’anonymat est conforme au RGPD. Et dans de nombreuses entreprises, le comité d’entreprise voudra connaître précisément les possibilités offertes par l’outil de feedback collaborateurs, et pas seulement ce que vous comptez en faire.
Comment déployer un outil de feedback anonymisé collaborateurs en Europe, dans le respect du RGPD et avec l’accord du comité d’entreprise
- Que signifie « anonyme » au regard du RGPD ?
- Veillez à la conformité au RGPD avant d’envoyer la première invitation
- Impliquer les représentants des collaborateurs avant le déploiement
- Demandez au fournisseur de vous présenter ces 8 garanties
- Comment Sparkbay peut vous aider à assurer l’anonymat de vos enquêtes
Que signifie « anonyme » au regard du RGPD ?
Le considérant 26 précise que le RGPD ne s’applique pas aux données si « n’est pas possible d’identifier une personne concernée par des moyens raisonnablement susceptibles d’être utilisés par le responsable du traitement ou par toute autre personne ».
Autrement dit, si le responsable du traitement peut identifier la personne concernée à partir d’informations qu’il détient séparément, les données ne sont pas anonymes. Elles sont considérées comme pseudonymisées au sens de l’article 4, paragraphe 5, et les règles du RGPD s’appliquent donc à ces données.
Pour la plupart des outils d’enquête, cela inclut la génération de jetons uniques dans les invitations, l’association des réponses aux attributs de votre SIRH, et le suivi des collaborateurs ayant répondu à l’enquête pour l’envoi de rappels.
Du point de vue du responsable du traitement, les données contenues dans les réponses des collaborateurs sont donc pseudonymisées.
Lorsque les données sont exportées uniquement sous forme de rapport agrégé, et que le responsable du traitement veille à respecter le seuil d’agrégation, les données sont anonymes - à condition qu’il ne soit pas possible d’identifier des réponses individuelles à l’aide de filtres, de comparaisons ou d’analyses chronologiques.
En revanche, si vous exportez les données réponse par réponse, même sans noms, elles ne sont pas anonymes.
Veillez à la conformité au RGPD avant d’envoyer la première invitation
On recommande rarement d’utiliser le consentement des collaborateurs comme base légale pour le traitement de leurs données. Les directives du Comité européen de la protection des données sur le consentement précisent qu’à cause du déséquilibre entre employeur et salarié, il est moins probable que le consentement soit donné de manière libre.
C’est pourquoi la plupart des équipes en charge des données s’appuient sur l’intérêt légitime pour mener des enquêtes collaborateurs, à condition de documenter une mise en balance des intérêts. À noter également, les collaborateurs ont le droit, en vertu de l’article 21, de s’opposer au traitement de leurs données.
Faut-il réaliser une Analyse d’Impact relative à la Protection des Données (AIPD)?
L’article 35 du RGPD indique que vous devez réaliser une AIPD uniquement si vos activités de traitement des données sont susceptibles de présenter un risque élevé pour les personnes concernées. Une enquête type d’engagement n’implique pas forcément un risque élevé, mais ce n’est pas toujours très clair...
Selon les directives du groupe de travail "Article 29" (G29) sur les AIPD, les collaborateurs sont considérés comme une population vulnérableau sein des personnes concernées. Si vous cochez au moins deux des critères définis, vous pourriez avoir à réaliser une AIPD.
Dans la plupart des cas, si votre enquête comprend une évaluation systématique, des commentaires en texte libre, ou un enrichissement des données provenant de votre SIRH, vous cochez ces critères. C’est pourquoi de nombreuses équipes data privacy choisissent de réaliser une AIPD par précaution.
Collectez le moins de données possible et définissez des temps de conservation
Le type de données que vous collectez pour votre enquête peut avoir plus d’impact sur les risques RGPD que les questions elles-mêmes. En effet, pour chaque attribut démographique que vous récupérez dans votre SIRH, le nombre de cases à cocher dans vos rapports augmente et leur taille moyenne diminue.
Pour les données qui servent à relier les réponses aux personnes (tokens, tracking des réponses...), prévoyez une courte durée de conservation. Pour les rapports agrégés, définissez une durée de conservation distincte, à garder plus longtemps.
Impliquer les représentants des collaborateurs avant le déploiement
Votre entreprise est peut-être soumise aux règles d’un comité d’entreprise ou d’autres instances représentatives du personnel.
Trier votre outil comme une enquête de feedback n’est pas un moyen de passer outre les droits des représentants des collaborateurs.
À noter selon les pays
- Allemagne : Paragraphe 87(1)(6) de la loi BetrVG : le comité d’entreprise (Betriebsrat) dispose d’un droit de codécision sur les systèmes techniques "destinés" à collecter des informations sur le comportement ou les performances. La Cour fédérale du travail interprète le mot "destinés" comme signifiant que ces systèmes sont objectivement capables de collecter ces informations, peu importe la raison pour laquelle l’employeur les recueille.
- France : Le Code du travail exige que l’employeur informe et consulte le CSE avant de mettre en place tout moyen ou technique de contrôle de l’activité des collaborateurs.
- Pays-Bas : Article 27(1) de la WOR : le comité d’entreprise a un droit de consentement sur les dispositifs de traitement des données personnelles des collaborateurs (point k) et sur les systèmes de contrôle de leur présence, comportement ou performances (point l).
Pour ce qui est de l’outil, comment procéder ?
Pour que les représentants des collaborateurs puissent évaluer votre outil dans les meilleures conditions, fournissez-leur une version en ligne, ou faites une démonstration dans votre propre environnement.
Vous devrez obtenir l’accord du comité d’entreprise sur les éléments suivants :
- Le seuil minimum applicable
- Les filtres exacts utilisés pour les rapports
- La confirmation que les résultats ne seront pas utilisés à des fins d’évaluation individuelle
- La manière dont les commentaires seront traités
- Une clause de contrôle des changements où vous préciserez les modifications de configuration qui nécessiteront de renégocier l’accord
Demandez au fournisseur de vous présenter ces 8 garanties
Un livre blanc sur la sécurité fourni par votre fournisseur d’enquêtes peut être utile, mais un accès à un environnement de test sera encore mieux.
Si vous avez la possibilité d’importer dans l’outil une organisation fictive -avec plusieurs petites équipes, quelques niveaux hiérarchiques (trois par exemple) et quelques collaborateurs présentant des combinaisons d’attributs intéressantes- demandez au fournisseur de vous démontrer les points suivants :
- Seuils minimaux de réponses : Les administrateurs ont-ils la possibilité de fixer un nombre minimal de réponses dans l’outil ? Le système se base-t-il sur le nombre de réponses reçues ou sur le nombre de personnes invitées ? Nous avons déjà rencontré des outils qui affichaient des seuils minimaux, mais laissaient par exemple inviter une équipe de cinq personnes et autorisaient l’accès aux résultats alors que seulement deux avaient répondu (cinq invités - deux réponses = dépassement du seuil minimal). Dans ce cas, le seuil n’a évidemment plus de raison d’être.
- Protection contre les filtres : Un manager peut-il, en appliquant des filtres, ramener le groupe de participants à une seule personne ? Par exemple, si un participant a accès aux résultats du groupe parent et à tous ses sous-groupes sauf un, peut-il retrouver les résultats du sous-groupe manquant par simple soustraction ?
- Comment sont gérées les métadonnées ? L’outil d’enquête garde-t-il des métadonnées telles que les adresses IP, des informations propres à l’appareil utilisé, ou un horodatage indiquant à quel moment un participant a répondu à une question donnée ? Les jetons d’invitation restent-ils attachés aux réponses, ou est-il possible de les détacher une fois l’enquête clôturée ?
- Quels rôles ont accès aux réponses ? Quels rôles, aussi bien dans votre entreprise que chez le fournisseur -y compris les membres du support se connectant à la place d’un utilisateur- peuvent accéder aux réponses individuelles pour les consulter ou les exporter ? Ces accès sont-ils limités, tracés et consultables par vos équipes ?
- Que faire des commentaires en texte libre ? L’outil peut-il garder les commentaires tant que le nombre minimal de réponses n’est pas atteint ? De quelles options dispose-t-on pour gérer les commentaires qui citent des collègues, ou qui rapportent un incident identifiable ?
- Où se situent les données et transferts ? Où chaque sous-traitant garde-t-il les données, et depuis où peut-il y accéder ? Par exemple, un fournisseur d’outils d’enquête peut héberger les données dans l’UE, mais si sa maison mère ou son équipe support est basée aux États-Unis, l’accès à ces données par ces personnes peut être considéré comme un transfert de données.
- Et le contrat de sous-traitance des données ? Votre contrat de sous-traitance au titre de l’article 28 porte-t-il expressément sur les données d’enquête ? Prévoit-il que vous soyez informé des changements de sous-traitants ultérieurs avec possibilité de vous y opposer, une aide pour traiter les demandes d’accès et d’effacement, la suppression des données d’enquête à la fin du contrat, et des droits d’audit effectifs ?
- Y-a-t-il des preuves indépendantes ? Pouvez-vous obtenir une preuve indépendante que votre fournisseur respecte ses obligations en matière de sécurité ? S’il se dit certifié ISO 27001, demandez-lui son certificat et le périmètre couvert. Vous pouvez également demander une copie de sa déclaration d’applicabilité. Vérifiez bien que le service que vous utilisez chez lui, pour la zone d’hébergement concernée, est inclus dans le périmètre de certification.
Comment Sparkbay peut vous aider à assurer l’anonymat de vos enquêtes
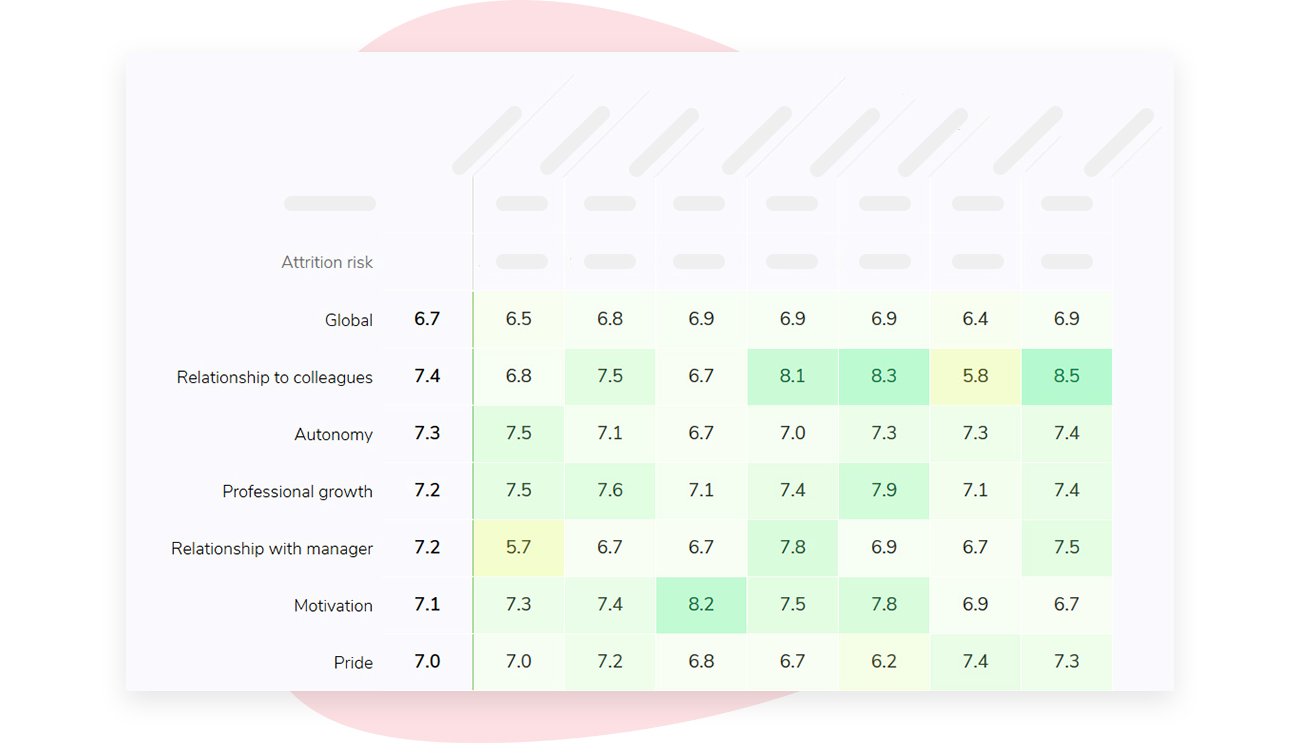
Avec Sparkbay, vous pouvez définir un nombre minimum de réponses à atteindre avant d’afficher les résultats.
Par défaut, ce seuil est de 5, mais vous pouvez nous demander de le relever si le CSE ou l’équipe en charge de la protection des données de votre organisation souhaite appliquer une règle plus stricte.
Les représentants des collaborateurs disposent ainsi d’un nombre seuil concret auquel réfléchir et à ajuster si besoin pour le mettre en conformité avec un accord.
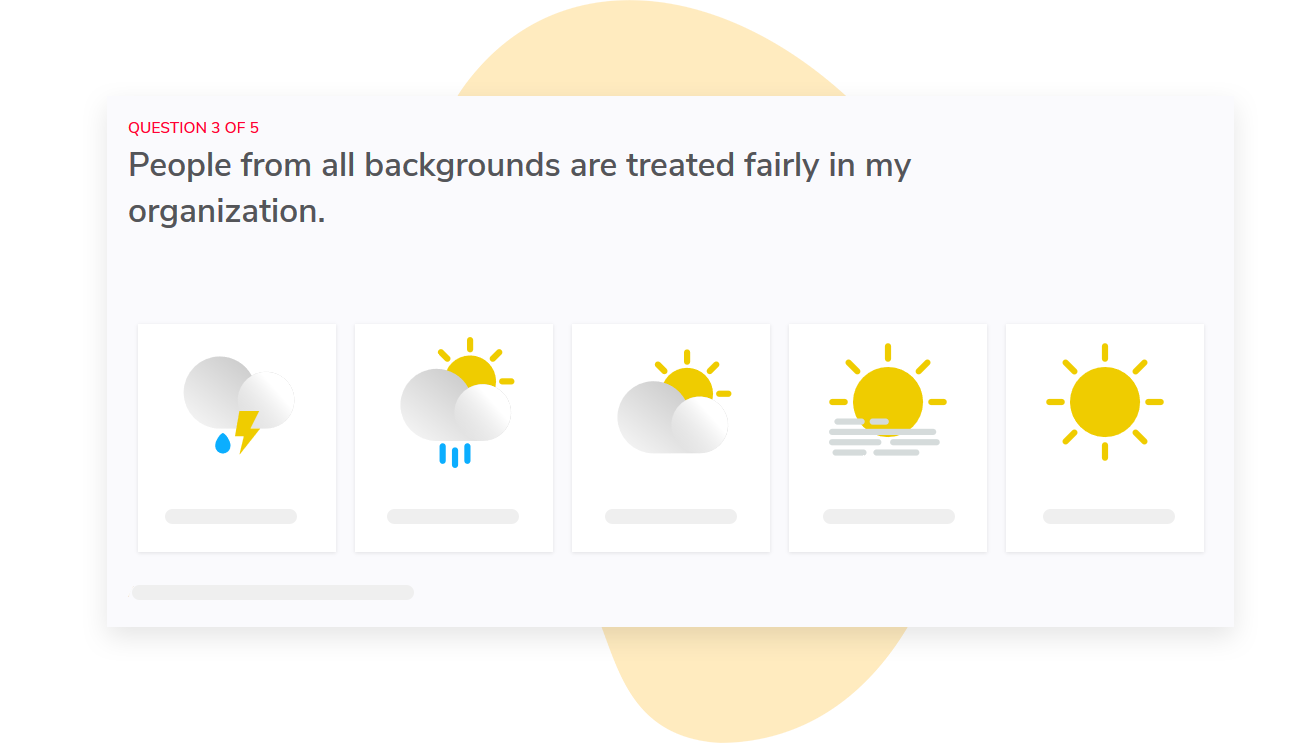
Dans les grandes organisations, il est également important de déterminer qui peut avoir accès à quels rapports.
Sparkbay utilise automatiquement votre hiérarchie pour gérer les accès aux rapports, afin que les managers ne puissent voir que les rapports de leurs propres équipes.
Nous vous permettons également de personnaliser la formulation et le contenu des enquêtes et tableaux de bord, afin que les informations reçues par les collaborateurs et les managers soient conformes à ce qui a été convenu avec les représentants des collaborateurs.
Nous sommes certifiés ISO 27001, mais nous vous recommandons tout de même de faire vérifier par votre équipe le contrat de sous-traitance et le périmètre de la certification, puis de nous contacter pour tester la configuration de votre enquête.
Il se peut que les représentants des collaborateurs souhaitent discuter de certaines exigences locales.
Si vous souhaitez découvrir comment Sparkbay peut aider vos managers à bâtir une équipe plus engagée, vous pouvez cliquer ici pour une démo.
Si vous souhaitez découvrir comment Sparkbay peut aider vos managers à bâtir une équipe plus engagée, vous pouvez cliquer ici pour une démo.