Dans cet article
- Anonyme ne veut pas dire confidentiel
- Comment on peut identifier un collaborateur sans connaître son nom
- Quand l’anonymat devient-il un problème juridique ?
- Que faire si un collaborateur écrit quelque chose d’inquiétant dans sa réponse ?
- Expliquer clairement aux collaborateurs ce que vous leur promettez
- Vérifier que le contrat avec votre prestataire correspond à ce qu’annonce l’invitation
- Expliquer aux managers les limites de l’anonymat
- Être transparent sur les limites de l’anonymat et montrer aux collaborateurs les changements auxquels ils ont contribué
Imaginez la scène : un collaborateur, dans une équipe de trois personnes, ouvre votre enquête collaborateurs et tombe sur une question à propos de son manager.
Il a bien envie de répondre. Seulement voilà, il est le seul de l’équipe en télétravail, et l’enquête vient justement de lui demander comment il organise son travail.
Son manager va-t-il deviner que c’est lui ?
C’est une question à laquelle vous devez savoir répondre avant de demander à vos collaborateurs d’être francs. Or la plupart des équipes RH ne découvrent la réponse qu’au moment où elles essaient de prendre en défaut leur propre système de reporting.
Retirer les noms ne suffit pas à protéger les données des collaborateurs. L’anonymat peut être compromis de bien d’autres façons : des filtres qui réduisent un groupe à une seule personne, la comparaison de deux rapports ou de deux cycles d’enquête, des tableaux de bord qui se mettent à jour en temps réel à chaque nouvelle réponse, ou tout simplement des détails trop parlants dans les commentaires.
Ne cédez pas à la tentation de promettre plus que ce que vous pouvez garantir. Mieux vaut une promesse de confidentialité modeste, mais tenue, qu’une promesse d’anonymat qui ne résiste pas à l’examen.
En revanche, vous devez expliquer quelles informations sont collectées, qui peut y accéder, et dans quels cas les réponses peuvent être partagées.
Mettez votre promesse d’anonymat ou de confidentialité par écrit, faites-la relire par le service juridique, et mettez en place les protections qui vous permettront de la tenir.
Faire de la promesse d’anonymat de l’enquête un engagement concret : seuils, accès et accords de traitement
- 1. Anonymat et confidentialité, ce n’est pas la même promesse
- 2. Vos collaborateurs peuvent être identifiés dans les rapports et les vues de données, même sans leur nom
- 3. Quand la promesse devient un problème juridique
- 4. Que faire si une réponse fait état d’un préjudice ?
- 5. Formulez votre promesse de façon à ce que les collaborateurs puissent la vérifier
- 6. Vérifiez que le contrat avec le prestataire correspond à l’invitation
- Comment Sparkbay peut vous aider à tenir votre promesse
- 7. Donnez aux managers un cadre clair qu’ils peuvent respecter
1. Anonymat et confidentialité, ce n’est pas la même promesse
L’anonymat au sens strict, c’est quand personne, pas même le prestataire, ne peut rattacher une réponse à une personne. La plupart des enquêtes en entreprise ne fonctionnent pas comme ça. Elles s’appuient sur des jetons uniques pour envoyer des relances, suivre la participation et associer des attributs issus du SIRH (service, ancienneté, lieu de travail...) sans avoir à les demander aux collaborateurs.
Si votre outil connaît votre unité organisationnelle sans vous avoir posé la question, c’est qu’il sait qui vous êtes.
La confidentialité, elle, porte sur les accès. Le prestataire conserve le lien entre la personne et sa réponse, mais l’employeur ne voit que des résultats agrégés, et seulement si le seuil minimum est atteint. C’est une approche tout à fait légitime.
C’est même la seule qui permette de rapprocher les résultats de l’enquête des départs qui surviennent plus tard, ou de suivre des cohortes dans le temps. Si vous promettez l’anonymat, il faut faire une croix sur ces analyses.
Optez pour l’anonymat strict si la population est réduite, si la confiance est faible, ou si l’enquête aborde des sujets sensibles comme le harcèlement ou l’éthique. Préférez la confidentialité si vous avez besoin d’analyser la rétention, de suivre l’évolution des équipes dans le temps, ou d’exploiter des attributs SIRH qu’il faudrait sinon demander aux répondants.
Et, bien sûr, aucun de ces deux mots ne suffit à lui seul à expliquer les choses aux collaborateurs.
Méfiez-vous d’un cas de figure intermédiaire assez courant : le prestataire supprime le lien entre le jeton et la réponse une fois les attributs SIRH associés, mais conserve le statut de participation rattaché au nom. C’est défendable, à condition que la suppression soit irréversible et qu’elle intervienne avant que qui que ce soit dans votre entreprise puisse interroger les données.
Même dans ce cas, parler d’« anonymat » reste exagéré : en associant les attributs avant la suppression, on réduit déjà le nombre de personnes susceptibles d’avoir répondu. Dans votre invitation, décrivez le parcours des données, et pas seulement ce à quoi ressemble le tableau de bord final.
La confidentialité a aussi des limites contre lesquelles aucun système ne peut rien. Un responsable ne verra peut-être jamais une réponse associée à un nom, mais il peut très bien reconnaître l’auteur d’un commentaire sur le service de mardi dernier.
2. Vos collaborateurs peuvent être identifiés dans les rapports et les vues de données, même sans leur nom
On pense tout de suite au risque d’identification dans les petites équipes. Mais il existe des moyens plus détournés d’identifier quelqu’un à partir des filtres et des rapports.
Prenons un département de 40 collaborateurs, dont un seul en télétravail. Si vous filtrez les résultats pour n’afficher que les collaborateurs en télétravail, votre grand groupe se réduit à une seule personne. La plupart des outils d’enquête masquent cette vue filtrée.
Mais que se passe-t-il si l’outil masque bien cette vue, MAIS affiche la vue complémentaire ?
Faisons le calcul. On connaît le total des scores du département (40 fois la moyenne du département) et celui des collaborateurs sur site (39 fois leur moyenne). Il suffit de soustraire l’un de l’autre pour retrouver le score du collaborateur en télétravail.
Les instituts de statistique appellent ça une attaque par différenciation. Pour s’en prémunir, ils appliquent des règles de suppression complémentaire : quand une partie des données passe sous le seuil, l’outil masque aussi assez de données associées pour qu’on ne puisse pas la reconstituer par le calcul.
Demandez à votre fournisseur si son outil applique ce type de règles, ou s’il se contente de vérifier les seuils vue par vue. Demandez-lui aussi s’il tient compte des attaques par différenciation dans le temps. Un responsable pourrait par exemple actualiser un tableau de bord en temps réel juste avant et juste après qu’une personne donnée a envoyé ses réponses.
En comparant les deux versions, il pourrait en déduire ce qu’elle a répondu, sans même appliquer le moindre filtre.
Un calcul tout simple montre aussi comment on peut identifier des collaborateurs d’un cycle d’enquête à l’autre. Prenez une équipe de six personnes qui accueille un nouveau membre : elle passe à sept.
Si l’on compare le total de ce cycle avec celui du précédent, puis qu’on retire les réponses des six personnes présentes les deux fois, on peut se faire une idée assez précise des réponses du nouvel arrivant. Le risque est encore plus élevé si l’équipe était tout juste au-dessus du seuil et qu’une seule personne a changé. Demandez à votre fournisseur s’il tient compte des changements de composition d’une enquête à l’autre, ou s’il applique simplement un seuil de taille de groupe à chaque enquête.
Les questions sans réponse peuvent elles aussi permettre de réidentifier des collaborateurs. Prenez une équipe de huit personnes, donc au-dessus du seuil. Sur une question facultative (par exemple « Qui est votre responsable ? »), seules trois personnes répondent.
Si l’outil applique les seuils à l’enquête dans son ensemble au lieu de les vérifier question par question, les réponses à cette question facultative ne refléteront que ces trois personnes.
Les travaux sur la réidentification montrent à quel point il est facile d’identifier quelqu’un avec très peu de données. Latanya Sweeney a démontré que la plupart des Américains pouvaient être identifiés à partir de leur code postal, de leur date de naissance et de leur sexe. Dans une étude célèbre sur des données de mobilité, des chercheurs ont réussi à identifier la quasi-totalité des personnes du jeu de données à partir de quelques points de localisation horodatés.
Ces études ne portaient pas sur des enquêtes collaborateurs, mais elles illustrent bien les risques liés aux métadonnées d’une enquête. Inutile d’avoir un nom pour identifier quelqu’un : il suffit de quelques attributs dont la combinaison ne correspond qu’à lui.
La solution, c’est donc de collecter moins de données, ou de les rendre un peu moins précises. Plutôt que de demander « Depuis combien d’années travaillez-vous ici ? », regroupez l’ancienneté par tranches (moins de deux ans, de deux à cinq ans, plus de cinq ans) : vous protégerez davantage de monde. Et si la collecte d’un attribut précis se justifie, parce qu’il sert à décider d’actions concrètes, demandez-vous aussi si vous pouvez masquer une tranche dès qu’elle compte moins de personnes que le seuil minimum fixé pour l’entreprise.
D’autres données peuvent aussi faciliter l’identification : liens uniques, connexions SSO, adresses IP ou horodatages. Votre fournisseur d’identité sait sans doute qui a ouvert l’enquête et à quelle heure, même si votre outil d’enquête, lui, ne le sait pas. Même chose pour une plateforme d’e-mailing qui suit les ouvertures, ou pour des liens contenant des paramètres de tracking (ajoutés par des outils marketing ou de communication, par exemple).
En croisant la liste des personnes qui ont cliqué sur un lien avec l’heure des réponses, on peut parfois identifier des personnes dans de petits groupes. Attention, que ces informations soient enregistrées n’est pas forcément un problème en soi. Vous devez simplement savoir qui y a accès, si ces logs peuvent être rapprochés des réponses à l’enquête, pendant combien de temps ce rapprochement reste possible, et quand ils sont supprimés.
Autre point de vigilance : les tableaux de bord de participation en temps réel. Si les responsables peuvent suivre la participation de leur équipe en direct, les membres de l’équipe peuvent aussi savoir qui n’a pas encore répondu. Cela crée une pression énorme et compromet toute la démarche.
Vous pouvez afficher les taux de participation en appliquant le même seuil que pour les résultats, et seulement une fois qu’un nombre minimal de réponses a été atteint.
Pensez aussi aux commentaires libres. Un collaborateur peut citer un client, évoquer un entretien individuel avec son responsable ou parler d’un événement auquel seules deux personnes ont assisté. Les métadonnées des commentaires peuvent, elles aussi, trahir leur auteur.
Imaginez qu’un filtre permette de trier par langue et qu’un collaborateur réponde en portugais : il serait immédiatement repérable. Une solution consiste à traduire tous les commentaires dans une seule langue de reporting.
On y perd en nuance, mais on limite le risque d’identification.
Enfin, testez votre outil de reporting comme le ferait un administrateur un peu trop curieux. Choisissez une petite équipe, appliquez des filtres comme le lieu de travail et l’ancienneté d’un collaborateur, ouvrez la vue complémentaire, comparez-la à la vue parente et aux cycles précédents, puis essayez d’exporter les commentaires. Le seuil minimal de réponses s’applique-t-il aussi aux exports ?
Et à l’accès via l’API ?
3. Quand la promesse devient un problème juridique
Imaginons que vous ayez promis à vos collaborateurs que leurs réponses resteraient anonymes, et que vous découvriez ensuite qu’il est possible de rattacher les réponses à des personnes. Que faire ?
Selon le pays où vous êtes, les conséquences peuvent être sérieuses.
Commençons par le RGPD. Si vous avez pseudonymisé les données mais que vous êtes techniquement en mesure de réidentifier les collaborateurs, ces données restent des données à caractère personnel au sens du RGPD.
En Allemagne, les comités d’entreprise disposent d’un droit de codécision sur les systèmes techniques capables de surveiller le comportement ou les performances des salariés. D’autres pays européens prévoient des protections comparables.
Vous avez peut-être fixé un seuil de cinq collaborateurs pour l’ensemble du groupe afin de garantir l’anonymat, mais la négociation d’un accord d’entreprise peut très bien aboutir à un seuil différent.
Aux États-Unis, les critiques exprimées par des salariés sur leurs conditions de travail dans une enquête peuvent être considérées comme une « activité concertée » protégée par le droit du travail.
Le plus sûr est de faire relire votre invitation et tous les documents liés à l’enquête par un juriste local dans chaque pays où vous comptez la diffuser, et pas seulement dans celui de votre siège.
L’utilisation des résultats peut, elle aussi, poser des problèmes juridiques.
Imaginons qu’un collaborateur ait critiqué son responsable dans l’enquête, puis qu’il ait vu ses heures réduites ou qu’il soit passé à côté d’une promotion. S’il porte plainte pour représailles, vous aurez bien du mal à soutenir que l’enquête était anonyme.
Même si la décision était justifiée, une promesse d’anonymat trop floue vous empêchera de démontrer ce qu’il en est vraiment.
Et votre crédibilité en prendra un coup sur tout ce que vous direz par ailleurs du déroulement de l’enquête.
Pensez également à l’usage qui pourrait être fait, plus tard, des archives de l’enquête dans le cadre d’un procès ou d’une enquête.
Les personnes qui consultent régulièrement ces données peuvent être tenues par des accords de confidentialité, mais cela ne met pas les archives à l’abri d’une injonction judiciaire ou d’une obligation de conservation liée à un contentieux.
Si le prestataire conserve encore le lien entre le jeton et la réponse, ces données peuvent faire l’objet d’une demande de communication de pièces. Tenez-en compte dans vos règles de conservation des données.
Helen Nissenbaum, autrice de Privacy in Context, explique que la confidentialité dépend de la façon dont l’information circule, et de la question de savoir si cette circulation correspond aux attentes raisonnables des personnes dans un contexte donné.
Les attentes d’un collaborateur ne seront pas forcément les mêmes selon qu’il partage une information avec son responsable, avec le service RH ou avec le prestataire qui gère l’enquête.
Votre document de confidentialité peut être techniquement exact, mais si vous ignorez ces différences d’attentes, ce que vous faites des informations ne correspondra pas à ce que les collaborateurs avaient en tête en les partageant.
Cette notion d’attentes raisonnables est un bon outil pour encadrer la circulation de vos données. Pour chaque flux de données de l’enquête, vérifiez qu’il correspond bien à ce que les collaborateurs peuvent raisonnablement attendre.
Par exemple, les données peuvent passer du prestataire à l’équipe RH, de l’équipe RH au responsable du collaborateur, puis de ce responsable à son propre n+1.
Si l’un de ces flux va au-delà de ces attentes, vous pouvez soit le signaler dans l’invitation, soit revoir la configuration.
Bref, une enquête collaborateurs ne devrait pas avoir peur des questions qui fâchent.
4. Que faire si une réponse fait état d’un préjudice ?
Recevoir un retour qui décrit une situation de harcèlement, ou qui fait craindre pour la sécurité de quelqu’un, peut être déstabilisant. Votre organisation est désormais au courant d’un problème, mais si l’enquête est totalement anonyme, vous n’avez peut-être aucun moyen fiable de recontacter la personne.
Dans ce cas, impossible de promettre un suivi dans un cadre confidentiel. Vous pouvez en revanche ouvrir une enquête à partir des éléments dont vous disposez, chercher des tendances dans d’autres données, et rappeler dans toutes vos communications sur l’enquête les canaux de signalement où la personne se fait connaître. Jusqu’où faut-il aller à partir d’un commentaire anonyme ? La question fait débat.
Certains y voient une plainte en bonne et due forme, d’autres une simple piste. Tranchez la question en amont avec votre service juridique, pour savoir comment votre organisation traitera ce type de signalement. Vous éviterez ainsi d’avoir à décider dans l’urgence.
Une bonne règle consiste à regarder la nature du commentaire. S’il contient des informations précises, comme un lieu, une heure ou le nom d’une personne, vous avez de quoi commencer à enquêter sans compromettre l’anonymat du répondant. S’il reste général, du type « Ici, on ferme les yeux sur le harcèlement », il vous renseigne plutôt sur la culture de votre organisation. Dans ce cas, mieux vaut rappeler ouvertement les canaux de signalement et regarder de plus près les résultats de ce groupe.
S’il existe des cas où vous pouvez rattacher des réponses à des personnes, dites-le clairement aux répondants avant de lancer l’enquête. Et si vous recevez un commentaire préoccupant, gardez en tête que modifier les règles en cours de route, en ajoutant une exception par exemple, revient à revenir sur la promesse faite aux répondants.
Si une exception est vraiment indispensable, soyez précis. Une phrase comme « Nous pourrions partager les réponses si nécessaire » est bien trop vague pour servir à quoi que ce soit. Précisez plutôt qui prendra la décision, avec qui les réponses pourront être partagées, et quel type de situation déclenchera cette procédure.
Et si vous comptez repérer certains mots-clés dans les commentaires (menaces, propos liés à l’automutilation, etc.), prévenez-en vos collaborateurs.
5. Formulez votre promesse de façon à ce que les collaborateurs puissent la vérifier
Avant le lancement, expliquez aux collaborateurs à quoi s’attendre : un court message à côté du lien vers l’enquête, et un texte plus complet, accessible en un clic pour ceux que ça intéresse.
Ces messages doivent répondre aux questions que les collaborateurs risquent de se poser, par exemple :
- Mon prestataire peut-il relier mon invitation ou mon compte à mes réponses ?
- Quelles données démographiques et techniques l’enquête va-t-elle collecter ?
- Qui aura accès à mes réponses, à mes commentaires et aux résultats agrégés ?
- Combien de réponses faut-il au minimum dans un groupe pour que les résultats s’affichent ?
- Que se passe-t-il si mes commentaires contiennent des informations qui permettent de m’identifier, ou d’identifier quelqu’un d’autre ?
- Quand mon organisation et le prestataire supprimeront-ils les données de l’enquête ?
- Y a-t-il des cas où quelqu’un dans mon organisation pourrait transmettre ma réponse individuelle, dans le cadre d’une enquête ou pour des raisons légales ?
Êtes-vous prêt à ce que votre organisation publie les résultats en fonction du nombre de réponses, et non de l’effectif total ? Dans un groupe de 20 personnes où 4 ont répondu, les résultats ne reflètent que ces 4 personnes.
Indiquez aussi si le seuil minimal s’applique aux commentaires, aux exports, aux vues filtrées, aux questions prises individuellement et aux vues complémentaires.
Y aura-t-il un nombre minimal de réponses pour les résultats filtrés ? C’est souvent là que les organisations manquent à leurs promesses.
Pour fixer ces règles, partez de votre organigramme, pas des réglages par défaut du prestataire. Un seuil de 5 peut convenir si la plupart des équipes comptent au moins 8 personnes, car avec un taux de réponse habituel, il sera atteint. Mais si vous avez beaucoup d’équipes de 5 à 7 personnes, ce même seuil rendra les résultats invisibles pour la moitié de vos managers à chaque cycle.
Plutôt que d’abaisser le seuil, vous pouvez regrouper les petites équipes avec leur unité de rattachement.
Une bonne pratique consiste à relever le seuil pour les sujets sensibles et les commentaires. Une seule phrase trop parlante dans un commentaire est plus risquée qu’une page entière de résultats chiffrés !
Évitez aussi les phrases du genre : « Vos réponses sont totalement anonymes et ne seront jamais partagées. » Tôt ou tard, cette affirmation risque de se révéler fausse, soit parce que le jeton peut être rattaché à un collaborateur, soit parce que vous devrez répondre à une injonction judiciaire.
Voici un exemple de formulation, pensé pour la configuration la plus courante en entreprise (le prestataire peut relier les invitations individuelles aux répondants, mais les managers ne reçoivent que des rapports agrégés) :
« Le prestataire utilise des liens individuels pour envoyer l’enquête et suivre qui y a répondu. En revanche, les noms n’apparaissent pas dans les résultats transmis aux managers. Les résultats d’un groupe ne s’affichent que lorsqu’un nombre suffisant de personnes ont répondu.
Cette règle vaut aussi pour les rapports filtrés. Comme les commentaires peuvent contenir des informations permettant d’identifier quelqu’un, un nombre restreint de personnes du service RH les relit avant tout partage.
Nous pouvons être amenés à utiliser ou à transmettre ces informations si la loi nous y oblige, ou en cas de problème grave de sécurité. Pour savoir qui a accès aux données et quand elles seront supprimées, consultez la notice de confidentialité de l’enquête. »
C’est une bonne base, mais il faut l’adapter à la configuration de votre enquête. Nous vous conseillons de remplacer « un nombre suffisant de personnes » par VOTRE seuil minimal, d’indiquer la durée de conservation prévue avec le prestataire, et de retirer tout ce que votre configuration ne vous permet pas de garantir.
Vous pouvez aussi ajouter une consigne invitant les répondants qui veulent rester anonymes à ne pas mentionner de détails qu’eux seuls connaissent et qui permettraient de les reconnaître. C’est une façon honnête de gérer les attentes, car rien dans une enquête n’empêchera quelqu’un de reconnaître un commentaire.
Faites aussi relire la version finale par le service juridique, pour vous assurer qu’elle correspond bien à la configuration réelle de l’enquête. Il faudra également qu’il revoie les consignes si vous modifiez les liens, les filtres ou la hiérarchie, ou si vous partagez les commentaires.
Et n’oubliez pas qu’un changement d’organigramme, comme la scission d’une équipe en deux, peut avoir des conséquences sur vos réglages de « seuil minimal » et demander une nouvelle validation juridique.
6. Vérifiez que le contrat avec le prestataire correspond à l’invitation
Quand vous signez un accord de traitement des données avec un prestataire, vérifiez que le contrat correspond exactement à vos besoins. Il doit préciser qui est responsable du traitement et qui est sous-traitant, à quelles fins les données sont utilisées, et ce qu’elles deviennent une fois votre collaboration avec le prestataire terminée.
Soyez particulièrement attentif aux clauses sur la réutilisation des données. Beaucoup de prestataires se réservent le droit d’utiliser des données clients agrégées pour construire des benchmarks ou développer leurs produits. C’est généralement acceptable si les données sont agrégées sur plusieurs clients, au-delà d’un certain seuil, et si vos collaborateurs en sont informés.
Abordez aussi la question des accès. Certaines personnes chez le prestataire, comme les ingénieurs support ou les consultants chargés du déploiement, auront-elles accès aux réponses détaillées ? Ces accès seront-ils tracés ?
Les administrateurs de votre équipe y auront-ils accès ? Pourront-ils exporter ces données ?
Si la réponse à cette dernière question est non, assurez-vous que le contrat et les contrôles d’accès du prestataire le prévoient bien.
Assurez-vous que votre système de traitement des données applique des seuils de reporting tracés et vérifiables, au lieu de vous en remettre à des consignes RH du type « restons vigilants ».
Demandez à votre prestataire de vous montrer comment les seuils de reporting tiennent le coup quand les utilisateurs combinent plusieurs filtres, comparent des groupes complémentaires ou consultent l’évolution d’un cycle à l’autre. Regardez aussi comment sont gérés les commentaires : si l’outil masque les scores d’une petite équipe mais laisse lire ses commentaires, il y a un problème.
Votre contrat doit aussi couvrir le recours à des sous-traitants ultérieurs, les délais de notification en cas de violation de données, la preuve de la suppression des données, et la façon dont le prestataire traite les demandes des autorités. Vous préviendra-t-il avant de communiquer des données à la suite d’une demande légale ?
Renseignez-vous également sur la manière dont il gère les demandes judiciaires. Pouvez-vous ajouter une clause à ce sujet dans votre contrat ? Mieux vaut en parler avant de recevoir la première demande.
Comment Sparkbay peut vous aider à tenir votre promesse
Avec Sparkbay, vous pouvez personnaliser les textes de vos enquêtes et de vos tableaux de bord pour reprendre mot pour mot les formulations validées par votre service juridique.
Vous évitez ainsi d’employer à la légère les mots « anonyme » et « confidentiel », que ce soit dans l’invitation, dans l’enquête elle-même ou dans les rapports envoyés aux managers.
Sparkbay masque aussi les résultats qui n’atteignent pas le nombre minimal de réponses requis (5 par défaut, mais un administrateur peut modifier ce seuil).
Les résultats des petits groupes ne sont donc pas affichés. Bien sûr, c’est à vous et à votre équipe de choisir le seuil adapté à la taille de vos groupes, et de décider comment relire les commentaires pour repérer les informations identifiantes.
Dans une grande organisation, savoir qui a accès à quoi est essentiel. Avec Sparkbay, les droits d’accès aux rapports suivent automatiquement votre hiérarchie : chaque manager ne voit que les résultats de ses propres équipes, et pas ceux des autres.
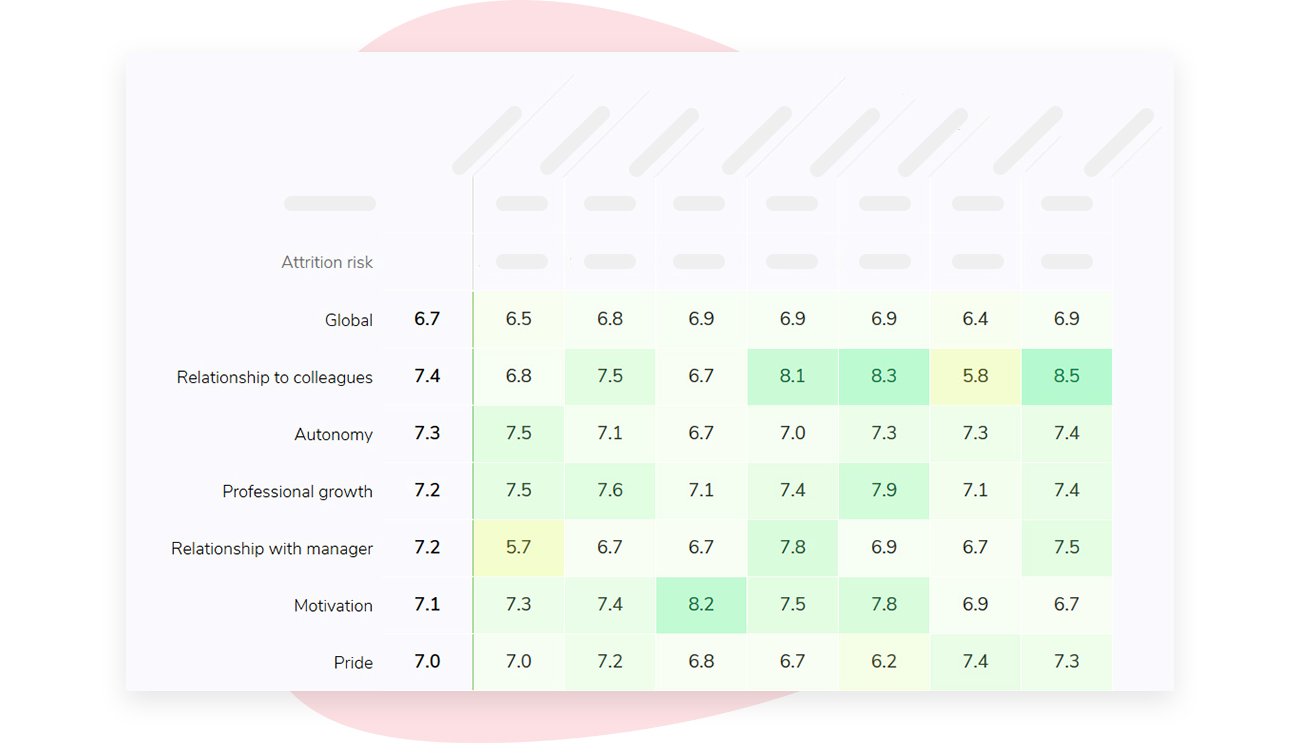
Avant de lancer votre enquête, demandez à votre équipe de tester les vues que les managers utiliseront pour consulter leurs rapports, comme décrit plus haut.
Si vous souhaitez découvrir comment Sparkbay peut aider vos managers à bâtir une équipe plus engagée, vous pouvez cliquer ici pour une démo.
7. Donnez aux managers un cadre clair qu’ils peuvent respecter
La plupart du temps, une atteinte à la confidentialité ne vient pas d’une volonté délibérée d’enfreindre les règles.
Un manager peut, par exemple, lire à voix haute un commentaire du rapport en réunion d’équipe.
Ou envoyer une capture d’écran à un autre manager.
Ou encore glisser à son propre n+1 : « Je crois savoir qui a écrit ça. »
Dites clairement aux managers ce qu’ils ne doivent pas faire : demander à un membre de l’équipe qui a écrit tel commentaire, essayer d’en reconnaître l’auteur à son style, ou interroger leurs collaborateurs sur leurs réponses.
Expliquez-leur qu’en cas d’inquiétude sérieuse, ils peuvent s’adresser au service RH.
L’essentiel est de le dire clairement, d’inscrire ces règles dans la politique de l’entreprise et de préciser que leur non-respect aura des conséquences.
Sinon, les managers ne prendront pas la règle au sérieux.
Une simple supposition sur l’auteur d’un commentaire peut suffire à porter atteinte à la confidentialité, même si elle est fausse. Si le manager se trompe, c’est un collaborateur innocent qui est mis en cause. S’il a raison, toute l’équipe comprend que la promesse de confidentialité ne tient pas, puisque quelqu’un sait qui a écrit quoi.
Gardez un œil sur les personnes qui ont accès aux données de feedback de vos collaborateurs, et restreignez les accès en conséquence.
Vous pouvez par exemple prévoir un rappel pour revoir les autorisations à chaque changement de poste dans votre organisation.
Il faut repérer les personnes qui ont accès à ces données alors qu’elles ne devraient pas.
Ce peut être des managers haut placés, des HR business partners au périmètre très large, ou encore les personnes qui ont géré le cycle d’enquête précédent.
Prenez l’habitude de consulter les logs d’accès, si votre système en propose.
On comprend bien que la plupart des managers veuillent en savoir assez pour pouvoir agir.
Mais dans la grande majorité des cas, savoir qui a dit quoi ne rend pas le feedback plus utile.
Ce dont les managers ont besoin, ce sont des résultats agrégés, et d’un coup de main pour préparer une bonne question de suivi à poser à leur équipe.
8. Expliquez aux collaborateurs le cadre de confidentialité, puis montrez-leur les changements qui en découlent
Dans votre invitation, présentez clairement le cadre de confidentialité, avec un lien vers une FAQ qui explique les seuils appliqués aux petits groupes, le traitement des commentaires, qui y a accès, et ce qu’il faut faire pour obtenir une réponse personnelle.
Ne les renvoyez pas vers une politique de confidentialité où il faut tout éplucher pour savoir si son manager verra ce qu’on a écrit.
Une fois l’enquête close, dites aux collaborateurs, à l’échelle du groupe, ce qui est ressorti et ce que vous comptez faire de leurs retours. Si vous ne donnez pas suite à une demande, expliquez pourquoi : un « non » clair vaut toujours mieux qu’un silence radio.
Le taux de participation et le nombre de commentaires vous indiquent si les collaborateurs font confiance au processus. Soyez aussi attentif au ton des réponses. Si les réponses neutres, en milieu d’échelle, augmentent et que les commentaires sur les questions liées aux managers se raréfient, alors que tout le reste est stable, c’est peut-être le signe que les collaborateurs répondent avec prudence, plutôt qu’ils se désengagent complètement.
Et si la participation baisse après un cycle d’enquête qui n’a débouché sur aucun changement visible, même la notice de confidentialité la plus claire n’y changera rien.
Si vous souhaitez découvrir comment Sparkbay peut aider vos managers à bâtir une équipe plus engagée, vous pouvez cliquer ici pour une démo.