Présenter comme anonyme une enquête qui est en réalité confidentielle, c'est s'exposer à des réponses biaisées : avant même le lancement, vos collaborateurs risquent d'hésiter à répondre franchement.
Pourquoi ? Parce qu'ils pensent peut-être que l'enquête est anonyme (aucune donnée permettant de les identifier n'est collectée), alors qu'elle est en fait confidentielle : leurs réponses leur restent rattachées d'une manière ou d'une autre, mais des garde-fous empêchent les managers d'y accéder.
Il arrive aussi que des représentants du personnel viennent vous poser des questions alors que le questionnaire est déjà bouclé et la date de lancement fixée.
Et quand vos collaborateurs demandent qui aura accès à leurs réponses, la question est parfaitement légitime.
Si vous avez un CSE, un syndicat ou des représentants qui siègent dans une instance du personnel, ils auront besoin de savoir qui a accès aux réponses pour expliquer aux collaborateurs comment leur vie privée sera protégée. Imaginons un collaborateur qui craint que son manager reconnaisse une remarque qu'il a faite sur la réunion d'équipe du mois dernier : les représentants doivent pouvoir lui dire si cette crainte est fondée.
La protection des données est un sujet sensible, et la différence entre enquête anonyme et enquête confidentielle est bien plus marquée que ne le laissent penser les politiques de confidentialité.
Dans une enquête anonyme, personne n'est techniquement en mesure de rattacher une réponse individuelle à une personne.
Dans une enquête confidentielle, en revanche, les réponses restent rattachées à la personne d'une manière ou d'une autre, mais des mesures sont prises pour que les managers n'y aient pas accès.
Quand vos représentants se pencheront sur le traitement des données de l'enquête, les collaborateurs compteront sur eux pour défendre leur vie privée. C'est aussi un point à prendre en compte au moment de choisir votre outil d'enquête.
Si les représentants découvrent, au détour d'une conversation avec quelqu'un de la DSI ou avec un commercial du fournisseur, que votre organisation a menti sur l'utilisation des données des collaborateurs ou sur les personnes qui y ont accès, ils y perdront leur crédibilité. Et vous aussi, d'ailleurs.
Soyez donc prêt à expliquer où les données des collaborateurs seront stockées, qui y aura accès à chaque étape et ce que vous comptez faire des résultats de l'enquête.
Enquête confidentielle ou anonyme : seuils de réponse et questions des représentants syndicaux
- Enquête anonyme ou confidentielle : des garanties bien différentes
- Pourquoi vos représentants vous demanderont « qui peut voir quoi ? »
- Montrez clairement à vos représentants le parcours des données, de l'invitation au rapport final
- Fixez des seuils de restitution adaptés à la réalité de vos équipes
- Traitez les commentaires libres comme un enjeu de confidentialité à part entière
- Vérifiez les droits de consultation et les règles de protection des données avant le lancement
- Rédigez une invitation que les représentants des collaborateurs pourront soutenir sans réserve
Enquête anonyme ou confidentielle : des garanties bien différentes
Une enquête anonyme garantit que ni l'employeur ni son fournisseur ne pourront jamais relier une personne à ses réponses.
Dans les faits, la plupart des grandes enquêtes en entreprise ne remplissent pas cette condition pendant la collecte. Liens d'invitation uniques, suivi des répondants pour les relances, attributs du SIRH associés à chaque invitation : autant d'éléments qui peuvent relier un collaborateur à ses réponses. L'enquête devient alors confidentielle, au moins le temps de la collecte.
Alors, laquelle choisir ? Aucune ne l'emporte vraiment.
Chacune a ses avantages et ses inconvénients.
Avec une enquête anonyme, par exemple, impossible de gérer les doublons ou d'envoyer des relances ciblées. Vous ne pourrez pas non plus ventiler les résultats par critères démographiques, comme le service ou l'ancienneté, sauf si les collaborateurs renseignent eux-mêmes ces informations. Et même sur la base du volontariat, ils ne seront pas forcément à l'aise pour le faire.
Prenons une collaboratrice qui sait être la seule femme de plus de 50 ans dans sa petite équipe : elle risque d'hésiter à cocher des cases qui la désignent aussitôt.
L'enquête confidentielle, elle, permet de conserver des ventilations fines issues du SIRH, de calculer des taux de réponse exacts et, si besoin, de croiser les résultats avec des données recueillies plus tard (le turnover, par exemple). Encore faut-il gérer et protéger avec soin les données des collaborateurs tant que ce lien n'a pas été rompu.
D'où la question suivante : à quel moment peut-on supprimer sans risque les données permettant d'identifier quelqu'un ? À la clôture de l'enquête ?
Ou bien les données resteront-elles rattachées plus longtemps, pour suivre les tendances ou jusqu'à la fin d'un contrat, par exemple ? Il ne s'agit d'ailleurs pas forcément d'une longue période. Une entreprise peut décider de relier les résultats a posteriori pour répondre à une demande d'accès aux données, pour conserver des éléments en cas de contentieux, ou encore parce qu'un fournisseur doit résoudre un problème technique.
Il est tout à fait possible de rattacher les données de l'enquête aux collaborateurs pour ces raisons, à condition de le faire en connaissance de cause. Une bonne pratique consiste à préciser que l'enquête est confidentielle pendant la collecte, et que les données seront anonymisées 30 jours après sa clôture.
Méfiez-vous d'un fournisseur qui qualifie une enquête d'anonyme alors qu'il sait que son système conserve des données permettant d'identifier les participants.
Pourquoi ? Parce qu'un jour, votre entreprise pourrait recevoir une demande du type : « Pouvez-vous me dire ce que j'ai répondu à la dernière enquête collaborateurs ? » Serait-elle alors obligée de fournir cette information ?
Posez ces questions à votre fournisseur pour savoir exactement ce que deviendront vos données.
Vous pouvez par exemple lui demander : « Votre système conserve-t-il les jetons d'invitation une fois mes réponses envoyées ? Si oui, pendant combien de temps ? » ou encore « Le système enregistre-t-il les adresses IP, les données de l'appareil ou l'horodatage associés à mes réponses ? »
Renseignez-vous aussi précisément sur ce à quoi son service d'assistance aux répondants a accès : « Votre équipe support peut-elle consulter des réponses individuelles ? Si oui, ces accès sont-ils tracés ? »
Et vérifiez le contenu des exports : « Le fichier de données brutes contient-il les champs du SIRH que nous avons importés ? »
Sachez d'ailleurs que les réponses de votre fournisseur peuvent varier selon que vous l'interrogez sur la collecte des données, sur la période de restitution des résultats ou sur l'archivage des données de l'organisation.
Pourquoi vos représentants vous demanderont « qui peut voir quoi ? »
Quand vos représentants demandent « qui peut voir quoi ? », ils pensent à ce qu'un manager pourrait déduire des résultats de son équipe.
Imaginez une équipe de 6 collaborateurs qui donne une mauvaise note à son manager. Celui-ci pourrait deviner qui a répondu quoi en se souvenant de qui l'a contredit en réunion le mois dernier, ou de qui a demandé une mutation.
Ils se demandent aussi si un tableau de bord affichant les taux de réponse par équipe ne permettrait pas de deviner facilement qu'un collaborateur en particulier n'a pas répondu.
Même avec un nombre minimal de participants par équipe pour éviter de divulguer des informations identifiantes, un manager peut toujours tirer certaines conclusions des taux de participation.
L'enjeu est de taille. Des recherches ont montré que la peur des représailles pèse sur les collaborateurs qui signalent des comportements répréhensibles. Et même un collaborateur qui ne redoute pas de représailles dans le cadre d'une enquête d'engagement peut s'inquiéter de la sécurité de ses données. D'où l'importance de revoir les règles d'accès.
Dans The Fearless Organization, Amy C. Edmondson fait un constat similaire sur la prise de parole : les gens mettent en balance le risque personnel et immédiat de s'exprimer avec un bénéfice incertain et lointain. Le plus souvent, ils choisissent de « faire profil bas » et de « ne pas faire de vagues ». L'anonymat ne remplace pas la sécurité psychologique, mais il a au moins le mérite de réduire le risque.
Ce qui nous amène à un autre point à aborder avec vos dirigeants : si les collaborateurs n'osent répondre franchement que parce qu'un seuil minimal de participants les protège, c'est déjà très révélateur.
Comment évaluer le bon niveau de risque ? Demandez à vos représentants quels groupes pourraient, selon eux, inquiéter les collaborateurs. Ils citeront sans doute des équipes qui passeraient sous les radars d'une analyse de confidentialité menée au niveau central : une petite équipe de nuit, une équipe en pleine restructuration, un site où se concentre un métier bien précis, ou encore les seuls collaborateurs qui répondent à l'enquête dans une langue minoritaire.
Vos représentants pourraient aussi pointer des situations auxquelles vous n'aviez pas pensé, où les collaborateurs risquent de se sentir exposés. Par exemple, un manager qui doit répondre à des questions sur son propre n+1 tout en recevant les résultats de son équipe, ou des collaborateurs qui remplissent l'enquête sur une borne ou une tablette partagée que leur tend un responsable en atelier.
Montrez clairement à vos représentants le parcours des données, de l'invitation au rapport final
Un schéma simplifié du flux de données, qui tient sur une seule page, vous évitera des centaines de réunions.
Que doit-il contenir ?
Commencez par l'invitation. Qu'est-ce que votre équipe RH va importer ? Uniquement les noms et les adresses mail, ou aussi le service, le niveau hiérarchique, l'ancienneté, la tranche d'âge et le genre ?
Ce n'est pas un détail : plus vous importez de données du SIRH, plus vous pourrez appliquer de filtres ensuite... et plus le risque grandit qu'une combinaison de filtres réduise un groupe à un seul répondant.
Pour l'éviter, n'importez que les données convenues pour les rapports.
Vous hésitez sur l'utilité d'une donnée identifiante ? Faites ce petit exercice : listez les décisions qu'elle vous permettrait de prendre. Si personne n'en trouve, vous pouvez vous en passer.
Réfléchissez ensuite à l'endroit où les réponses de vos collaborateurs seront stockées, aux personnes qui auront accès aux données brutes chez votre fournisseur, et à la possibilité qu'un membre de votre équipe RH télécharge ces fichiers bruts.
Indiquez aussi sur votre schéma qui sont les sous-traitants et où se trouvent les serveurs.
Votre représentant et votre DPO auront sûrement des questions sur ce point. Et ce jour-là, mieux vaudra avoir une meilleure réponse que « C'est le fournisseur qui gère ».
Pour la dernière étape, celle des rapports, précisez aussi les niveaux d'accès aux documents destinés à la direction d'une part, et aux managers de proximité d'autre part.
Et que se passerait-il en cas de fuite, que ce soit via des exports CSV, des rapports envoyés automatiquement par mail, ou même des slides projetées lors d'un séminaire de direction ?
Un tableau de bord qui respecte le seuil de détail de la plateforme ne vous servira pas à grand-chose si quelqu'un exporte un fichier plus détaillé et l'envoie à une personne extérieure.
Pensez enfin aux durées de conservation. Tous les jeux de données n'ont pas les mêmes besoins : listes d'invitation, réponses brutes, commentaires et rapports publiés pourraient chacun justifier une durée différente, mais on leur applique souvent la même durée par défaut.
Indiquez également sur le schéma qui, dans l'organisation, peut supprimer des données avant l'échéance, et ce que cela implique pour les sauvegardes, qui peuvent conserver les données pendant des semaines.
Surtout, avant que vos représentants ne donnent leur feu vert au lancement de l'enquête, assurez-vous qu'ils disposent d'une cartographie des accès précisant les rôles et les autorisations.
Cette cartographie aidera votre représentant à repérer les points sensibles.
Par exemple, si votre organisation administre elle-même l'enquête, votre équipe RH ou votre DSI pourrait détenir des données identifiantes auxquelles un fournisseur externe n'aurait pas accès. Vous pourrez alors expliquer clairement la situation, au lieu de reprendre un discours du fournisseur sur la confidentialité qui ne correspond pas à votre cas.
Au fur et à mesure que vous rassemblez ces informations, comparez aussi cette cartographie avec votre DPA et avec la note d'information aux collaborateurs. Il se peut que le DPA prévoie la conservation des données pendant toute la durée du contrat, alors que la note annonce la suppression des données brutes « au bout de 90 jours ».
Fixez des seuils de restitution adaptés à la réalité de vos équipes
Le seuil minimal de réponses sert à masquer les résultats de tout groupe qui compte trop peu de répondants. Il est souvent fixé à cinq par défaut.
Mais est-ce toujours suffisant ?
Rappelez-vous que ce seuil porte sur le nombre de réponses, pas sur la taille du groupe. Et côté confidentialité, ça change tout.
Cinq réponses dans une équipe de 5 personnes, cela dit au manager que tout le monde a répondu et que chaque réponse pèse pour un cinquième dans la moyenne. Dans une équipe de 20 personnes, en revanche, cinq réponses lui en apprennent beaucoup moins.
De même, si les cinq membres de la petite équipe donnent tous la note la plus basse, le manager sait exactement ce que chacun a répondu, même si le seuil est atteint.
Sans compter que les utilisateurs pourraient parvenir à isoler les résultats d'une seule personne de cette équipe de 5 en croisant plusieurs vues filtrées (par site, puis par ancienneté, par exemple).
Les travaux bien connus de Latanya Sweeney sur la réidentification ont montré qu'il suffit de quelques attributs anodins (code postal, date de naissance et genre, par exemple) pour identifier la plupart des personnes dans des bases de données prétendument anonymes. Votre enquête d'engagement n'est pas une base aussi riche, mais ces travaux illustrent bien les risques d'un filtrage sans limite.
Posez donc ces questions à votre fournisseur. D'abord, la règle de masquage s'applique-t-elle à toutes les combinaisons de filtres, ou seulement au niveau global ?
Ensuite, un utilisateur peut-il soustraire un groupe visible d'un groupe qui le recoupe pour faire apparaître le groupe masqué ?
Troisièmement, les utilisateurs pourront-ils comparer les résultats d'une vague d'enquête à l'autre ?
Imaginez une équipe qui comptait 6 membres lors du cycle précédent et n'en compte plus que 5 aujourd'hui, et dont on sait qu'une personne est partie. Quelqu'un pourrait alors mener une attaque par différence pour accéder à des données sensibles.
Ce qui soulève une autre question : les réorganisations. Si votre organigramme change entre la collecte et la restitution, un groupe risque de passer sous le seuil minimal de réponses.
Votre organisation devra alors décider si les rapports s'appuient sur l'organigramme en place au lancement ou sur l'organigramme actuel.
En abordant ces sujets avec vos fournisseurs d'enquêtes collaborateurs, vous pourrez prendre des décisions éclairées. Vous pourriez aussi envisager un seuil plus élevé pour les sites aux effectifs réduits, ou pour certains modules de votre enquête d'engagement (bien-être ou harcèlement, par exemple). C'est une question d'appréciation, et les spécialistes des enquêtes collaborateurs ne sont pas tous d'accord sur ce point.
Il n'existe pas de chiffre magique qui protège tous les environnements de travail.
Gardez aussi en tête les effets d'un seuil plus élevé. Là encore, c'est un compromis : les petites équipes auront moins de rapports, et leurs managers pourraient se sentir mis à l'écart. Une solution courante consiste à regrouper ces équipes masquées au niveau de restitution supérieur.
Les managers disposent ainsi quand même d'une vue à l'échelle du service, dont ils peuvent ensuite discuter avec leurs équipes.
Enfin, pour préserver la confiance des parties prenantes, précisez par écrit qui peut modifier le seuil minimal de réponses après le lancement, et comment cette décision leur sera communiquée.
Traitez les commentaires libres comme un enjeu de confidentialité à part entière
Les commentaires libres sont souvent le maillon faible de votre dispositif de confidentialité. Il suffit d'évoquer une information partagée avec seulement 4 personnes en réunion, de décrire un poste unique, d'employer une expression que personne d'autre n'utilise ou de répondre dans une langue peu répandue pour que l'auteur d'un commentaire soit facilement reconnu.
C'est bien beau d'affirmer aux collaborateurs que « les managers ne voient que des résultats agrégés ! », encore faut-il préciser s'ils voient aussi les commentaires. Les collaborateurs voudront savoir qui lit les commentaires bruts avant qu'ils ne soient synthétisés et regroupés, et si cette personne fait partie de leur ligne hiérarchique, celle-là même qu'ils pourraient critiquer.
Un relecteur formé, idéalement extérieur à leur ligne hiérarchique, retirera-t-il toutes les informations identifiantes avant de transmettre un commentaire aux managers ? Si vous comptez utiliser un logiciel pour détecter et supprimer les noms et autres identifiants, testez-le sur de vrais exemples tirés de votre entreprise. Il doit être capable de repérer des mentions comme « le seul chef d'équipe de nuit », que tout le monde sur le site reconnaîtrait immédiatement.
Si les managers de proximité doivent avoir accès aux commentaires, voyez s'il est possible de les leur transmettre sous forme de thèmes plutôt que de citations, en réservant les verbatims à un petit groupe au sein des RH ou de la direction. Les managers auront certes une information moins nuancée. Mais posez-vous la question : de quel niveau de détail ont-ils vraiment besoin pour agir, et comment un HR business partner peut-il leur apporter le contexte nécessaire sans partager les commentaires bruts ?
Prévoyez un plan pour le commentaire que tout le monde redoute : celui qui fait état de harcèlement, d'un danger pour la sécurité ou d'un risque pour la personne qui a répondu. Selon le modèle d'enquête retenu, ce type de commentaire peut vous placer dans une situation délicate.
Si votre enquête est réellement anonyme, vous n'avez aucun moyen de recontacter cette personne. Si elle est confidentielle, un suivi est peut-être possible, mais il risque de trahir la promesse de confidentialité faite aux autres participants.
Mettez-vous donc d'accord à l'avance avec vos représentants des collaborateurs sur la conduite à tenir face à ce type de commentaire. Déterminez qui les verra, si le fournisseur ou l'employeur tentera un jour de réidentifier un participant (en général, la réponse est non, pour des raisons juridiques) et comment vous réagirez à l'échelle du groupe. Vous pourriez, par exemple, rappeler les dispositifs de signalement à tout un site, lancer un audit ciblé ou vous assurer que les services d'accompagnement sont bien visibles pour les collaborateurs.
Expliquez clairement aux collaborateurs que l'enquête n'est pas un outil de signalement, et orientez-les vers les bons canaux.
Enfin, donnez-leur des conseils pratiques pour exprimer leurs inquiétudes ou raconter ce qu'ils ont vécu sans identifier un collègue ni dater un entretien individuel. Attention toutefois à ne pas leur faire porter seuls la responsabilité de se protéger : le processus de relecture doit aussi les protéger, même s'ils choisissent de s'exprimer plus ouvertement et plus franchement.
Quand des représentants des collaborateurs nous interrogent sur les petites équipes, nous pouvons leur montrer concrètement comment s'applique la règle de restitution, plutôt que de leur demander de croire une slide PowerPoint sur parole. Dans Sparkbay, les résultats restent masqués tant que le nombre minimal de réponses n'est pas atteint. Ce seuil est fixé à 5 réponses par défaut, mais nous pouvons le relever en fonction de ce que vous aurez convenu avec les représentants des collaborateurs.
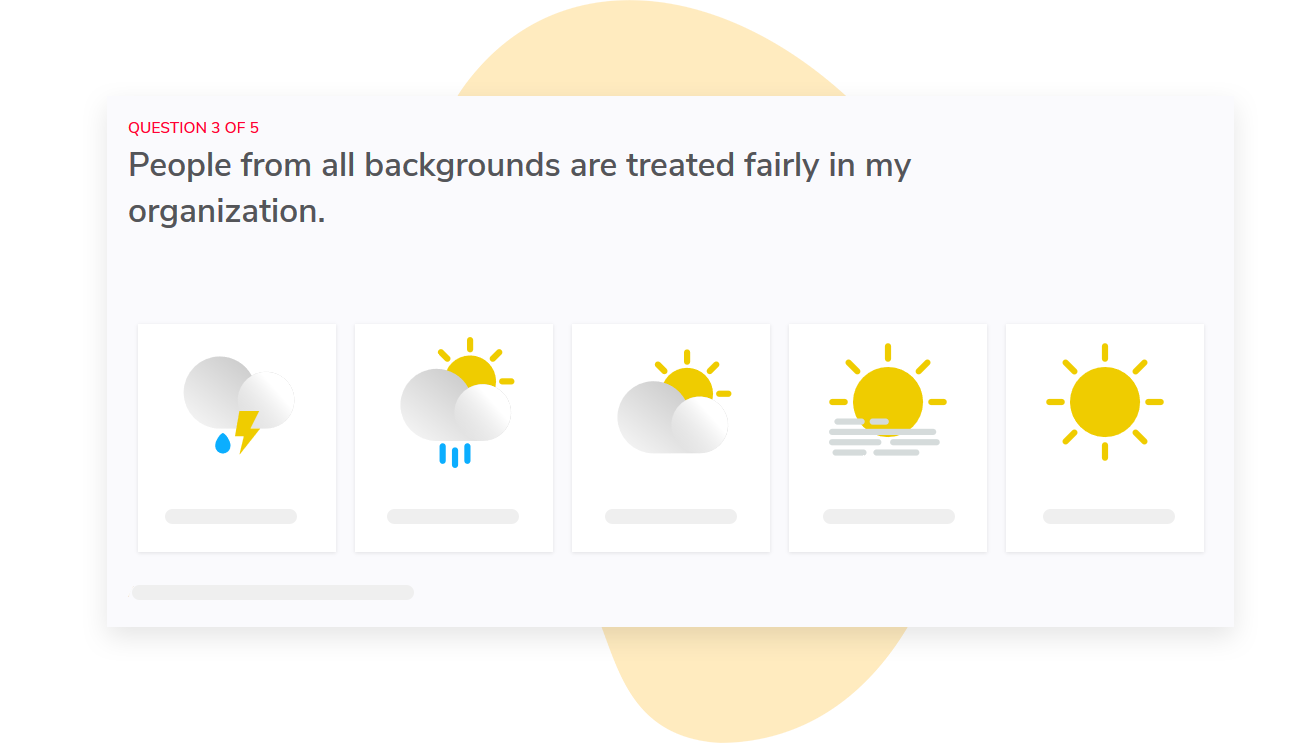
Nous pouvons aussi personnaliser les libellés de l'enquête et du tableau de bord, pour que l'invitation, les questions et les intitulés des rapports collent à l'explication de confidentialité que vous avez donnée aux représentants des collaborateurs. Tout reste cohérent : les représentants ne constatent aucun écart entre ce qu'on leur a présenté au moment de l'invitation et ce qu'ils retrouvent ensuite dans les rapports ou dans le paramétrage des questions.
Dans une grande organisation, la confidentialité repose sur un principe simple : chacun ne consulte que les rapports de sa propre équipe. Sparkbay rattache automatiquement les utilisateurs à l'organigramme, si bien que, par défaut, chaque manager voit les rapports de ses équipes, mais pas ceux de ses pairs.
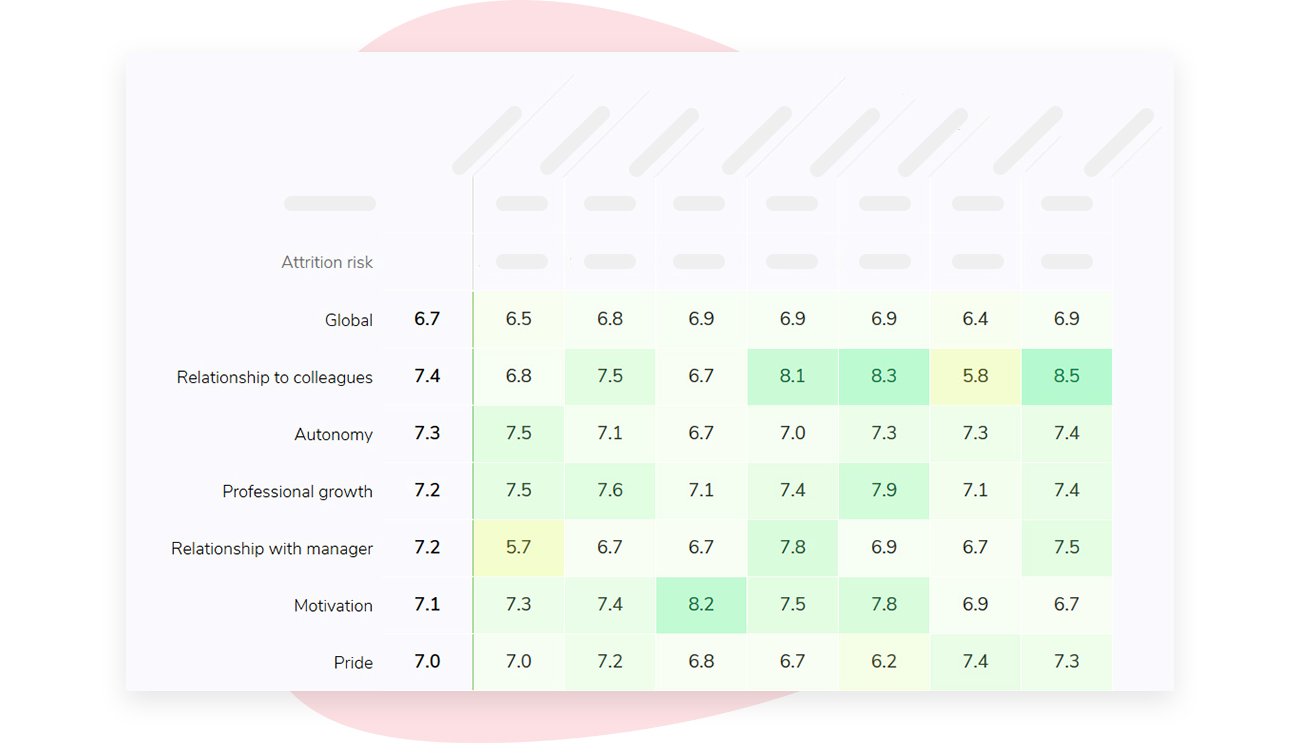
Apportez un exemple de rapport à la réunion avec les représentants des collaborateurs : vous pourrez passer en revue les rapports et les vues par groupe que vous comptez utiliser, et leur montrer ce que verrait un manager dont le groupe n'atteint pas le nombre minimal de réponses.
Si vous souhaitez découvrir comment Sparkbay peut aider vos managers à bâtir une équipe plus engagée, vous pouvez cliquer ici pour une démo.
Vérifiez les droits de consultation et les règles de protection des données avant le lancement
La conformité en matière de protection des données et les obligations de consultation des collaborateurs sont deux sujets bien distincts.
Avoir réalisé une AIPD ne signifie pas que vous avez rempli vos obligations de consultation. Et l'accord d'un représentant ne vous donne pas pour autant une base légale pour collecter des données.
Tout dépend de votre pays. Là où le RGPD s'applique, par exemple, le consentement des collaborateurs est rarement une base légale solide pour traiter leurs données, en raison du rapport de force entre employeur et salarié. La plupart des employeurs s'appuieront plutôt sur l'intérêt légitime.
Il leur faudra alors documenter la mise en balance des intérêts qu'exige cette base légale.
De même, la nécessité d'une AIPD dépendra des risques propres à votre projet. Certains éléments de votre enquête, comme les questions sur le bien-être, les données démographiques sensibles ou le croisement des réponses avec les données du SIRH, peuvent rendre une AIPD plus probable.
Voici un point souvent négligé, qui en surprendra plus d'un : si vous anonymisez réellement les résultats de votre enquête, ils sortent du champ du RGPD. En revanche, si vous vous contentez de pseudonymiser les données (en rattachant les réponses à un jeton, par exemple), vous traitez toujours des données personnelles. C'est donc votre réponse à la question « À partir de quand les données ne sont-elles plus rattachables à quelqu'un ? » qui marquera la fin de vos obligations en matière de protection des données.
Dans certains pays, les représentants peuvent disposer de droits formels sur l'utilisation des outils d'enquête. En Allemagne, par exemple, la question se pose de savoir si le droit de codétermination du comité d'entreprise, prévu à l'article 87, alinéa 1, point 6 de la loi sur l'organisation des entreprises, s'applique aux dispositifs techniques.
La réponse dépend généralement de la capacité objective du dispositif technique (ici, une enquête collaborateurs) à surveiller le comportement ou la performance des salariés, quel que soit l'usage qu'entend en faire la direction.
Par ailleurs, les questionnaires standardisés remplis par les collaborateurs peuvent ouvrir des droits de consultation distincts pour leurs représentants.
D'où l'importance de demander l'avis d'un juriste local sur le paramétrage exact de l'enquête que vous comptez utiliser, et non sur une description générale de ce que vous aimeriez faire.
Passez aussi en revue les accords collectifs et les notes d'information déjà en vigueur.
Des engagements ont peut-être déjà été pris sur l'accès des managers aux données des collaborateurs, ou sur la consultation du personnel avant la mise en place de nouveaux outils RH.
Ils pourraient s'appliquer à votre enquête.
Pour que tout le monde parte sur les mêmes bases, il peut aussi être utile de rédiger un court accord sur l'enquête. Ce document peut préciser son objectif, les données collectées, les données du SIRH utilisées pour les rapports, le seuil minimal de réponses, les personnes avec qui les commentaires peuvent être partagés, la procédure d'escalade si un collaborateur signale quelque chose de grave, et les dates de suppression des données brutes.
Vous pourriez aussi y prévoir la procédure à suivre pour modifier certains de ces éléments après le lancement. C'est souvent là que la confiance s'effrite.
Veillez également à ce que le document précise ce qui se passera une fois les résultats entre les mains de l'organisation. Répondre honnêtement à une enquête reste un risque pour les collaborateurs, même quand leur identité est protégée.
Pour vous guider dans cette démarche, le livre Exit, Voice, and Loyalty d'Albert O. Hirschman est très éclairant. L'auteur explique que les personnes insatisfaites d'une organisation peuvent choisir de faire entendre leur voix ou de partir. La loyauté, c'est ce qui retient un collaborateur de partir. La prise de parole, c'est le fait de s'exprimer, et elle est plus probable quand les gens pensent avoir le pouvoir et les moyens de faire bouger les choses. Si une enquête ne débouche sur aucune action visible, les collaborateurs en concluront que la meilleure option, c'est de partir.
Donnez donc des dates à vos représentants des collaborateurs : quand les dirigeants examineront les résultats de l'enquête, et quand les collaborateurs seront informés de la suite.
Rédigez une invitation que les représentants des collaborateurs pourront soutenir sans réserve
Une fois le paramétrage de confidentialité de l'enquête finalisé, rédigez une promesse de confidentialité que les collaborateurs pourront facilement vérifier par eux-mêmes en remplissant l'enquête.
N'écrivez pas « 100 % anonyme », par exemple, s'il existe la moindre possibilité qu'une personne impliquée dans la collecte ou le traitement des données puisse relier les réponses à un collaborateur (et cela inclut le suivi des réponses pour les relances !). Si l'enquête est confidentielle, dites-le clairement. Expliquez qui aura accès aux données identifiantes, et si elles cesseront un jour de l'être.
Votre invitation pourrait par exemple contenir ce type de formulation :
« Le fournisseur de l'enquête utilise des liens individuels pour envoyer les invitations et éviter les doublons. Les réponses individuelles ne seront pas communiquées aux managers : ceux-ci recevront uniquement les résultats de leur équipe, et seulement si suffisamment de personnes ont répondu.
Avant toute transmission des résultats aux managers, un relecteur vérifiera que les commentaires ne contiennent aucun détail permettant d'identifier leur auteur. »
Assurez-vous que la formulation reflète fidèlement votre processus réel. S'il n'y a pas de relecture des commentaires, n'en parlez pas. Si les RH ont accès aux réponses brutes, dites-le.
La dernière chose que vous souhaitez, c'est que vos représentants des collaborateurs se retrouvent à défendre une mesure de confidentialité promise... mais inexistante.
Pour préparer votre FAQ, mettez-vous à la place des collaborateurs et pensez aux questions qu'ils pourraient se poser. Prévoyez par exemple des réponses à celles-ci :
- Mon manager saura-t-il si j'ai répondu à l'enquête ?
- Quelqu'un peut-il relier mes réponses à mon lien d'invitation ?
- Qui lira mes commentaires ?
- Que se passe-t-il si trop peu de personnes de mon équipe répondent à l'enquête ?
- Et si j'écris quelque chose de grave dans un commentaire, par exemple un signalement de harcèlement ?
- Combien de temps le fournisseur de l'enquête/l'employeur conservera-t-il les données ?
- À qui m'adresser si j'ai une inquiétude concernant la confidentialité ?
Une fois la promesse de confidentialité et la FAQ prêtes, transmettez-les aussi à vos représentants.
Les points à vérifier avant d'envoyer l'enquête
À ce stade, vous devriez disposer des paramètres définitifs, de la version finale de votre note d'information et d'exemples de rapports opérationnels.
Organisez une dernière réunion avec vos représentants des collaborateurs pour tout passer en revue. Grâce à la liste ci-dessous, vous devriez pouvoir répondre vous-même aux questions suivantes, sans avoir à solliciter votre fournisseur.
- Modèle d'enquête : L'enquête est-elle anonyme ou confidentielle à chaque étape du processus, et à partir de quand ?
- Accès : Qui a accès aux données d'invitation, aux réponses brutes, aux commentaires et aux rapports publiés ?
- Petits groupes : Quel est le nombre minimal de réponses exigé par groupe ? S'applique-t-il aux combinaisons de filtres, aux groupes qui se recoupent, aux vagues précédentes de l'enquête et à l'affichage des taux de réponse ?
- Commentaires : Qui se chargera de caviarder les commentaires, où seront-ils stockés au sein de l'organisation, et lesquels un manager de proximité pourra-t-il consulter ?
- Signalements graves : Si un commentaire contient un signalement grave laissant présager un préjudice ou un risque pour la sécurité, quelle est la procédure convenue ? A-t-on confirmé qu'aucune réidentification n'aura lieu ?
- Règles : Avez-vous traité les questions de base légale, d'AIPD, de droits de consultation et d'accords collectifs pour chacun des pays concernés ?
- Message : Votre invitation, votre FAQ et vos relances reflètent-elles fidèlement le paramétrage réel de votre enquête ?
- Suivi : Quand et comment les collaborateurs seront-ils informés de ce que les dirigeants ont appris grâce à l'enquête et des actions qu'ils comptent mener ?
Si les dirigeants veulent aller plus loin, utiliser d'autres filtres, modifier les seuils minimaux de réponses ou consulter davantage de commentaires, tenez vos représentants des collaborateurs informés.
Si vous souhaitez découvrir comment Sparkbay peut aider vos managers à bâtir une équipe plus engagée, vous pouvez cliquer ici pour une démo.