Dans The Fearless Organization, Amy C. Edmondson explique très bien pourquoi les gens ont besoin de se sentir en sécurité avant de nommer les problèmes.
Mais qu'en est-il de l'autre moitié de l'équation, à savoir créer un environnement suffisamment sûr pour qu'on passe vraiment à l'action à partir de ce qu'on entend ?
Imaginez qu'un inspecteur, un syndicat ou l'avocat d'un plaignant réclame toute la documentation liée à votre dernière enquête sur les risques psychosociaux.
Avez-vous le libellé exact des questions, telles qu'elles ont été présentées aux collaborateurs, dans chaque langue ? Avez-vous un système capable de montrer à quel moment chaque document a été envoyé à chaque groupe, rappels compris ? Pouvez-vous présenter les critères d'inclusion et d'exclusion, ainsi que les règles de notation appliqués à cette enquête-là en particulier ?
Et comment prouvez-vous quelles décisions d'évaluation des risques ont été prises, puis menées à terme ?
Si tout ce que vous avez sous la main, c'est une présentation au comité de pilotage avec quelques graphiques, une flèche verte vers le haut et un tableau comparatif de fournisseurs, vous allez au-devant des ennuis.
Un tableau de bord vous permet de voir d'un coup d'œil si votre score global s'est amélioré, mais il ne vous rappellera pas quelle version de l'enquête a été utilisée. Il ne montrera pas non plus si quelqu'un a réagrégé les données en appliquant après coup d'autres critères d'inclusion ou d'exclusion.
Et il ne dira rien sur le fait que les constats ont été présentés - ou non - à quelqu'un qui a le pouvoir budgétaire de mettre en œuvre des changements.
Tout ça compte, parce que les résultats d'enquête servent de plus en plus souvent dans les inspections sur les risques psychosociaux, les enquêtes de harcèlement, les démarches d'égalité salariale, les contentieux pour licenciement déguisé et les divulgations sur le capital humain.
Autrement dit, les données de votre enquête d'engagement collaborateurs pourraient devoir être communiquées, et d'autres parties passeront vos questions d'origine à la loupe.
Comment concevoir une expérience d'enquête qui capte toutes les étapes nécessaires sans jamais compromettre l'anonymat des répondants ?
Le logiciel d'enquête que vous choisissez détermine directement si vous aurez une piste d'audit défendable, ou si vous devrez vous démener pour en reconstituer une après coup.
Évaluer des plateformes d'enquête sur la documentation des preuves : pistes d'audit, dossiers sur les risques psychosociaux, seuils d'anonymat et preuves exportables des actions
- Quand un tableau de bord ne suffit plus
- Quels sont les 7 documents qu'une enquête prête pour l'audit doit produire ?
- À quoi ressemble une piste de preuve solide
- Concilier auditabilité et anonymat
- Les questions à glisser dans votre appel d'offres et votre scénario de démo
- Documenter ce que la direction a fait ensuite
- Posez votre modèle de gestion des preuves avant de rencontrer les fournisseurs
Quand un tableau de bord ne suffit plus
On le sait, la liste de fonctionnalités est longue, et vous avez raison de la garder dans votre guide d'achat.
Il vous faut une bibliothèque de questions validée, une diffusion multicanal qui touche les travailleurs sans poste fixe, une diffusion multilingue, des rapports en temps réel, des cartes thermiques par service, une intégration avec le SIRH, un accès selon les rôles - et tout ça dans un budget raisonnable.
Le seul conseil qu'on peut vous donner, c'est d'arrêter de noter vos fournisseurs à partir de cette liste-là.
Historiquement, les plateformes d'engagement collaborateurs ont été conçues pour raconter une histoire aux managers. Aujourd'hui, les besoins sont bien différents : il faut une plateforme interactive qui donne à voir le pilotage, tout en proposant aux clients différents produits et services.
Ce sont des outils très utiles pour dégager des constats, mais on sait qu'en matière d'audits et d'exigences de conformité, il faudra des informations précises pour répondre à des questions juridiques et réglementaires.
Il faudra des éléments détaillés sur les risques psychosociaux, le harcèlement, l'égalité salariale et les droits des collaborateurs.
Cela dit, toutes vos enquêtes n'ont pas à générer le même niveau de preuve. C'est d'ailleurs pour ça qu'une politique unique, applicable à toutes les enquêtes collaborateurs, est rarement tenable.
Pour vous simplifier la vie côté conformité, vous pouvez classer vos outils d'enquête en trois catégories :
- Niveau 1 - signal de gestion interne : Pour une enquête pulse trimestrielle sur l'engagement collaborateurs, par exemple, qui n'a pas vocation à servir d'outil de conformité. Dans ce cas-là, il suffit de conserver une trace de la version de l'enquête utilisée, de la population visée et de la façon dont elle a été notée.
- Niveau 2 - enquête citée comme contrôle : Pour les enquêtes que vous invoqueriez comme preuve afin d'évaluer les risques psychosociaux, de suivre l'inclusion ou de prendre la température du climat après un incident. Là, il vous faut un dossier de preuves complet, incluant vos actions en réponse et la reconnaissance de risques réalistes.
- Niveau 3 - instrument négocié ou contesté : Pour les enquêtes dont le libellé a été convenu avec des représentants des collaborateurs, ou pour celles que vous menez en plein litige social, en plein contrôle de l'inspection du travail ou dans le cadre d'une autre réclamation. Ces enquêtes exigent un contrôle documentaire officiel et une revue juridique du libellé avant la diffusion. Toute modification des règles après le lancement doit aussi être consignée et validée.
Quand les organisations font cet exercice, elles se rendent souvent compte qu'elles traitaient des enquêtes de niveau 2 comme des enquêtes de niveau 1.
Dans le monde, le nombre estimé de journées de travail perdues à cause de la dépression et de l'anxiété se chiffre en milliards.
Pas étonnant, donc, que les organismes de réglementation et les conseils d'administration regardent de près la façon dont les employeurs repèrent et atténuent les risques psychosociaux.
La norme ISO 45003 donne des indications sur la gestion des risques psychosociaux à l'intérieur d'un système de gestion de la santé et de la sécurité au travail. Attention, ce n'est pas une norme d'exigences certifiable, et elle ne transforme pas votre enquête pulse trimestrielle en évaluation des risques psychologiques. Elle aide plutôt les entreprises à déterminer quelles enquêtes peuvent être considérées comme des contrôles.
Les obligations varient aussi selon l'endroit où votre organisation exerce ses activités. Certains régimes exigent explicitement une démarche d'évaluation des risques psychosociaux, alors que d'autres l'intègrent à l'obligation générale de prudence.
L'enjeu, ici, c'est de bien comprendre le niveau de preuve requis pour démontrer que votre organisation a agi de façon responsable et raisonnable, au sens où l'entendent les tribunaux.
Avant de partir à la recherche d'une plateforme, demandez à vos équipes juridiques et de gestion des risques quels types de dossiers votre organisation pourrait avoir à produire, et combien de temps vous devriez les conserver.
C'est important, parce qu'il ne faut surtout pas présumer qu'un certificat sectoriel ou de sécurité règle la question. Une certification SGSI définit comment une plateforme protège et gère les données, mais elle ne dit rien de sa capacité à conserver l'historique des versions d'une question d'enquête d'une manière qui résiste à un examen réglementaire.
Même chose pour vos rapports au conseil d'administration et vos rapports sur le capital humain. Le jour où vous inscrirez un score d'engagement dans votre rapport annuel ou vos divulgations ESG, quelqu'un finira par demander la méthodologie et les détails sur la population visée.
Quels sont les 7 documents qu'une enquête prête pour l'audit doit produire ?
Un projet d'enquête solide et défendable, ça va bien au-delà d'un rapport final.
Au minimum, votre spécification des preuves devrait contenir :
- Instrument de l'enquête : Les questions, échelles, instructions et traductions approuvées qui ont été administrées aux participants, ainsi que la documentation prouvant que le tout a bien été validé. Il ne s'agit pas simplement de ce qui se trouve en ce moment dans votre éditeur d'enquête.
- Registre de diffusion : La documentation de la population admissible au départ, la façon dont vous comptiez toucher chaque segment (mail, SMS, bornes, enquêtes papier pour les travailleurs sans poste fixe, etc.), les dates de diffusion et de rediffusion, et la date de fermeture
- Preuve de participation : Le nombre de répondants et les taux de réponse par rapport au dénominateur établi d'avance, à un niveau de granularité approprié
- Traçabilité des données : Le cheminement des données, des réponses brutes aux données nettoyées, puis aux index et aux autres scores affichés dans votre tableau de bord. Qui peut relancer l'agrégation ? Existe-t-il des résultats d'agrégation antérieurs ?
- Méthode d'analyse : La façon dont l'analyse a été faite, y compris les règles de notation, les données exclues, les seuils de suppression, la pondération, et la manière dont vous avez obtenu et intégré des points de repère externes
- Registre des actions : Les parties prenantes ont-elles pris des décisions liées à des constats précis ? Qui s'est assuré que ces décisions étaient mises en œuvre ? L'ont-elles été dans les délais ? Ont-elles eu un effet sur des populations précises ? Preuve de mise en œuvre à l'appui.
- Registres d'accès : Quels rôles avaient accès à quels rapports ? Quand les droits d'accès ont-ils changé ? Des fournisseurs ont-ils apporté du support sur votre plateforme en se connectant sous l'identité d'un utilisateur ?
Les projets d'enquête se cassent souvent les dents sur le contrôle des versions, parce qu'il est facile d'oublier des retouches qui semblaient bien anodines au moment de la création.
Par exemple, remplacer « Je peux soulever des préoccupations en toute sécurité » par « Je me sens à l'aise de soulever des préoccupations » peut passer pour une correction de style. Ce n'en est pas une : on change le construit, en passant du risque perçu au confort personnel. Et ce changement de version a aussi un effet sur votre analyse des tendances et sur les repères déjà configurés à partir de l'élément d'origine.
Les revues de recherche sur les méthodes d'enquête le montrent de façon constante : la formulation, l'ordre des options de réponse et les étiquettes d'échelle influencent la façon dont les gens répondent.
Vos traductions obéissent aux mêmes règles. Pour vous assurer qu'elles restent cohérentes, gardez simplement une trace des rétrotraductions ou des relectures faites par des vérificateurs bilingues. Une enquête prête pour l'audit devrait avoir ça au dossier.
Sans ça, vous pourriez vous retrouver avec un élément traduit en français qui sonne plus sévère que la version anglaise, ce qui créerait des écarts régionaux apparents - mais complètement faux - dans vos résultats.
Dans le même ordre d'idées, méfiez-vous des changements discrets qui viennent fausser votre lecture des données. Renommer les échelles de réponse pour passer de niveaux d'accord à des niveaux de fréquence, retirer le « point neutre » d'une échelle, faire passer des éléments d'obligatoires à facultatifs : tout ça influence votre collecte. Même l'ajout d'une logique d'enquête qui fait apparaître une question à une seule partie de la population vient jouer sur vos résultats de participation.
Ça compromet votre capacité à comparer vos jeux de données, parce que le dénominateur ou le construit a changé, même si la question a l'air identique. C'est pour ça que votre journal de modifications a besoin des valeurs avant et après, et pas d'une note vague du genre « enquête mise à jour ».
Le registre de diffusion est tout aussi important.
Comme l'explique Don A. Dillman dans Internet, Phone, Mail, and Mixed-Mode Surveys: The Tailored Design Method, les taux de réponse dépendent de toute la séquence de contact et du mode par lequel les répondants reçoivent l'enquête, pas seulement du questionnaire lui-même. Autrement dit, la conception de l'invitation, le nombre de contacts et le mode de livraison font partie intégrante de votre méthodologie et devraient figurer dans votre registre de diffusion.
Les revues de recherche sur l'effet des rappels arrivent généralement à la même conclusion : les rappels font monter les taux de réponse, l'effet allant de quelques points de pourcentage à un peu plus d'une dizaine, selon la population et la méthodologie.
Si une division envoie trois rappels par l'intermédiaire des superviseurs pendant qu'une autre se contente d'un mail vers des terminaux partagés sur le plancher de production, vous ne mesurez pas une différence de culture : vous fabriquez un artefact de taux de participation. Documentez donc le calendrier des rappels pour chaque unité qui se retrouvera un jour dans un classement.
C'est encore plus vrai quand on tient compte des subtilités du travail posté. Une fenêtre d'enquête qui permet à une équipe entière de répondre dans une usine, mais qui passe à côté de l'équipe de nuit dans une autre, crée de fausses différences de participation que vous serez tenté d'interpréter comme des écarts de moral ou de culture.
Pensez aussi à figer votre dénominateur. Sur une période de diffusion de deux semaines, avec des collaborateurs qui arrivent, qui partent et qui changent d'équipe, l'effet sur les taux de réponse peut être énorme. Un taux de réponse qui ne repose pas sur une population admissible figée, ce n'est qu'un chiffre sur une diapositive.
Enfin, les organisations doivent se demander si les travailleurs occasionnels - intérimaires, prestataires, stagiaires - doivent faire partie de leurs enquêtes, et de quelle façon. Les inclure ou non peut faire bouger votre taux de réponse dans un sens comme dans l'autre, et, dans certains cas, toucher l'obligation de prudence de votre organisation.
À quoi ressemble une piste de preuve solide
Tout ça compte, parce que les « journaux d'audit » et les « fils d'activité » ne se valent pas tous.
Certains fils d'activité se contentent de consigner qu'un administrateur a mis à jour une enquête.
Ils n'enregistrent ni la valeur d'avant ni la nouvelle valeur.
Ils n'indiquent pas non plus sur quel objet le changement a porté.
Autant dire qu'ils ne valent à peu près rien aux yeux d'un auditeur.
Pire encore : certains fils d'activité permettent à un administrateur de supprimer des entrées de journal.
D'autres mélangent carrément les gestes d'un ingénieur support avec le journal d'activité de votre espace client.
Autant de signaux d'alarme.
D'abord, vous voulez un fil d'activité (journal d'audit) généré par le système, pas un journal des modifications qu'un administrateur rédige à la main.
Chaque entrée devrait identifier l'événement, l'horodatage avec le fuseau horaire, la personne qui a fait la modification (comptes de service et de support compris), l'objet modifié et la version de cet objet.
Et, bien sûr, les valeurs avant et après le changement.
Pour les actions sensibles - modifier des seuils, créer des règles d'exclusion, accorder des autorisations -, le système devrait aussi consigner un lien vers le processus global et indiquer qui a validé le tout.
Vous voulez un système de journalisation en ajout seulement. Concrètement, si une entrée est corrigée, une nouvelle entrée est créée, mais l'ancienne reste accessible.
Cela dit, pas besoin que le fournisseur sorte la blockchain sophistiquée ou le registre distribué qui fait rêver son fondateur cette année.
Des privilèges administrateurs très restreints, un stockage de journaux immuable et des revues périodiques des autorisations couvrent l'essentiel des besoins.
Le fournisseur peut aussi vouloir une méthode de hachage pour prouver qu'un fichier exporté n'a pas été modifié depuis son utilisation active dans le logiciel.
Et malgré son coût, le stockage WORM peut valoir l'investissement quand la conservation des données risque d'être contestée.
Les fournisseurs devraient aussi se demander si ces contrôles s'appliquent aux bons objets.
Le fournisseur peut-il produire un fil d'activité couvrant tout l'historique des changements apportés à un ensemble de questions, retours en arrière compris ?
Peut-il montrer quand le seuil de suppression est passé de 5 à 3, qui a validé ce changement et quels rapports ont été générés depuis la dernière validation ?
Peut-il prouver quelle version de la notation a servi à produire un chiffre intégré l'an dernier dans un document important pour le conseil d'administration ?
Un simple journal de connexions ne vous donnera jamais ça.
Enfin, il faut reconnaître que l'immuabilité des données vient avec certains compromis.
Des journaux en ajout seulement, par exemple, semblent aller à l'encontre des pratiques de minimisation des données.
D'un côté, la minimisation exige de conserver le moins d'informations possible.
De l'autre, un journal d'audit en ajout seulement, c'est justement quelque chose qu'on ne peut ni modifier ni purger facilement.
Une façon d'arriver à un compromis viable, c'est d'éviter de mettre beaucoup d'identifiants dans les entrées du journal.
Vous pouvez conserver les identifiants des acteurs et des objets mentionnés, mais limiter l'ajout du contenu de l'enquête ou des valeurs en texte libre.
Vos données immuables deviennent alors des métadonnées de processus plutôt que des données personnelles.
La conservation des données est une autre considération.
Un magasin de données qui garde tout, tout le temps et indéfiniment, crée un risque pour la vie privée et augmente votre exposition en matière de conformité.
Pensez plutôt à une politique de conservation avec des durées différentes selon le type d'enregistrement.
Vous n'avez probablement pas besoin de conserver les fichiers d'invitation et de contact aussi longtemps que les données brutes de réponse ou les agrégats dérivés.
Même chose pour les commentaires en texte libre et les plans d'action.
Les commentaires en texte libre présentent souvent le plus grand risque de réidentification, alors ça vaut la peine de garder leur impact potentiel en tête.
En règle générale : conservez les données d'invitation et les réponses brutes sur une courte période, mais gardez plus longtemps ce qui touche la création de l'instrument, les méthodes et le détail des actions.
Ce sont justement ces éléments-là qui vous permettent de prouver votre processus, et ils contiennent généralement peu de données personnelles.
Reste la notion de conservation à des fins juridiques.
Votre équipe chargée de la gestion documentaire peut placer certains dossiers sous conservation légale en dehors de la plateforme.
C'est très bien, tant que la plateforme permet de désactiver les suppressions automatiques pour certaines classes d'enregistrements.
Les utilisateurs devraient aussi pouvoir exporter ces classes d'enregistrements telles quelles, sans transformation.
Concilier auditabilité et anonymat
Disons-le clairement dès le départ : l'auditabilité et l'anonymat font très bon ménage. L'auditabilité porte sur la tenue des journaux et des dossiers d'actions, tandis que l'anonymat porte sur la façon dont les résultats d'enquête sont stockés.
La piste d'audit n'a pas à révéler qui a répondu quoi. Son but, c'est de prouver que le processus a été suivi.
Soyez donc honnête avec vous-même sur le modèle d'enquête que vous utilisez réellement.
Êtes-vous dans le premier modèle, où aucun humain ne peut relier les réponses aux jetons d'invitation ? Ou dans le deuxième, où des administrateurs, des ingénieurs ou des agents du support peuvent faire le lien ?
Si c'est le deuxième cas, vous n'avez pas des enquêtes anonymes. Vous avez des enquêtes confidentielles assorties d'une politique de contrôle d'accès.
Dites-le franchement et ne laissez pas vos collaborateurs croire qu'ils sont dans le premier modèle alors qu'ils sont dans le deuxième.
Quand les collaborateurs choisissent de se taire, c'est souvent pour deux raisons : la peur des conséquences ou la conviction que rien ne changera de toute façon.
Un avis de confidentialité rédigé par un comité, qui reste vague sur ces deux points-là histoire de se protéger, va nourrir le problème plutôt que l'atténuer.
Dites clairement ce qui est consigné au sujet des informations d'identification, à quel moment - et si - ces données sont dissociées des résultats, et si certains rôles peuvent recoller les deux ensembles.
Profitez-en pour expliquer clairement votre seuil d'affichage des résultats.
Oui, fixer un nombre minimal de participants évite qu'on identifie des personnes par recoupement. Mais encore faut-il que ce minimum s'applique partout : dans les filtres, les exportations, les analyses détaillées et les vues de commentaires.
Par exemple, si un gestionnaire de données veut voir les résultats de 3 réponses, peut-il y arriver en ouvrant un ensemble parent de 8 réponses et en mettant de côté les 5 autres ?
Le problème se multiplie dans les organisations qui filtrent souvent par service, par ancienneté, par niveau de poste ou par données démographiques. Il se multiplie aussi quand plusieurs exportations très différentes de la même population sont faites sur une courte période.
Dans le même esprit, publier des commentaires verbatim mine forcément l'anonymisation. Un commentaire qui mentionne une équipe, un client ou une expérience précise peut facilement trahir son auteur, même si les résultats sont regroupés.
Allez-vous afficher les commentaires bruts ? Un petit groupe de spécialistes formés va-t-il les filtrer au préalable ? Les commentaires seront-ils publiés seulement sous forme de thèmes ?
Tranchez ces questions d'avance et documentez vos décisions. Vous ne voudriez pas retrouver une pile de commentaires bruts sur votre site, affichés sous votre livre blanc du moment, alors qu'une tout autre règle s'appliquait au moment de la collecte.
La recherche en protection de la vie privée l'a démontré : un petit nombre d'attributs suffit parfois à identifier des personnes dans des jeux de données soi-disant anonymes.
Le risque exact varie d'une organisation à l'autre, mais celles qui comptent de petits groupes de cadres ou de spécialistes ont tout intérêt à être particulièrement prudentes.
Bref, testez vos règles de confidentialité sur les plus petites équipes réelles de votre organisation, pas sur une version idéalisée de votre organigramme.
Une dernière question : que se passe-t-il s'il y a une enquête visant un collaborateur et qu'on exige de savoir qui a répondu ?
Dans une enquête vraiment anonyme, votre plateforme ne devrait pas pouvoir livrer l'identité du répondant. Assurez-vous que c'est clair dès la démo de la plateforme, pour ne pas vous retrouver coincé plus tard.
Voici un autre point où les opinions divergent : votre organisation devrait-elle proposer des enquêtes anonymes et, en parallèle, des moyens de signalement qui recueillent des noms ? Certains craignent que le fait de poser des questions sur le harcèlement, même anonymement, crée pour l'organisation une obligation juridique d'agir. Et si l'organisation a le devoir d'agir, il lui faut une façon légale d'enquêter.
Régler ça d'avance avec votre équipe juridique vous donnera une réponse claire une fois votre projet lancé.
Autre chose : les experts en protection de la vie privée en ligne suggèrent de réfléchir dès maintenant à la façon dont vous traiterez une demande d'accès aux données d'un collaborateur. Que faites-vous si un collaborateur veut une copie de sa réponse à l'enquête, ou sa suppression, et que c'est impossible parce que les données ont été conçues pour être totalement impossibles à relier ?
C'est d'ailleurs, en général, un bon argument en faveur de l'anonymat : il simplifie les réponses aux demandes liées à la vie privée.
Les questions à glisser dans votre appel d'offres et votre scénario de démo
Vous faites remplir un questionnaire à vos fournisseurs potentiels et vous exigez la fonction « journaux d'audit ». Le problème, c'est que tous les fournisseurs disent l'avoir, si bien que vous n'êtes pas plus avancé.
Ce que vous voulez, c'est qu'ils vous le démontrent.
Pendant votre évaluation, vous pouvez donc demander aux entreprises candidates de :
- Exporter le journal d'audit brut d'une enquête de test terminée et vous expliquer l'architecture de ces données brutes
- Modifier un élément d'une enquête de test approuvée après son lancement, devant vous, et vous montrer tous les événements consignés, y compris les valeurs avant et après
- Répondre à ceci : un administrateur, un ingénieur ou un membre de l'équipe support peut-il modifier, supprimer ou remplacer une réponse soumise ? Ce geste sera-t-il consigné sous son compte ou sous le nôtre ?
- Expliquer comment les changements aux règles de notation, aux exclusions et aux seuils de suppression sont consignés, et si les rapports touchés sont signalés comme devant être régénérés
- Préciser lesquels de ces journaux un administrateur client peut exporter lui-même, et combien de temps ces journaux sont conservés
- Montrer comment les horodatages, les fuseaux horaires et les identifiants des acteurs sont formatés à l'exportation
- Expliquer comment les données des invitations sont stockées séparément des réponses, et si la clé qui relie les deux est supprimée ou conservée
- Démontrer que des rapports qui se chevauchent ne peuvent pas être soustraits l'un de l'autre pour faire ressortir des groupes supprimés
- Confirmer si nous pouvons désactiver temporairement la suppression automatique de certains types d'enregistrements en raison d'une conservation légale
- Préciser à quelles données nous aurons accès à la fin du contrat, dans quel format, et combien de temps les sauvegardes seront conservées après la résiliation
- Nommer leurs sous-traitants et les lieux de traitement des données, et indiquer si les clients peuvent s'opposer à l'ajout d'un nouveau sous-traitant
- Préciser le délai de notification en cas d'incident de sécurité confirmé et les informations qu'ils s'engagent à fournir dans cet avis initial
Évaluez ces points en tout ou rien, pas avec des questions pondérées. Sinon, vous risquez de passer à côté d'un besoin de conformité critique parce qu'une jolie démo de reporting vous aura tapé dans l'œil.
Si trois éléments reviennent négatifs pour un outil classé niveau 2 ou 3, reconsidérez l'option. On parle ici de :
- Personnel du support qui agit sous les comptes des clients avec une visibilité restreinte
- Administrateurs capables de supprimer des entrées de journal
- Aucune gestion des versions, ou une gestion limitée, pour les changements aux ensembles de questions
Une fois que vous penchez pour un outil, soumettez-le à un test en conditions réelles.
Créez une enquête, activez-la, diffusez-la à une population test, modifiez un élément en cours de route, ajoutez un administrateur et changez les seuils de suppression.
Demandez ensuite au fournisseur de démontrer que ces fonctions vous fournissent bel et bien les preuves attendues.
« On peut le développer ! », ce n'est pas une preuve que vous aurez la fonction.
Si votre fournisseur vous présente une feuille de route, poussez-le à préciser si ces fonctions sont engagées contractuellement ou simplement envisagées. Ça vous aidera à décider si vous pouvez les inclure dans les contrôles de votre programme d'enquête.
Votre revue de sécurité doit elle aussi être poussée.
Si votre fournisseur est certifié ISO 27001, lisez l'énoncé de portée du certificat, vérifiez quelles entités juridiques sont couvertes et regardez s'il y a des exclusions dans la Déclaration d'applicabilité. Un écart fréquent, mais qui passe facilement inaperçu : le réseau d'entreprise est couvert par le certificat, mais pas la plateforme de production.
Si votre fournisseur détient un SOC 2, vérifiez s'il s'agit d'un type 1 ou d'un type 2, quelle est la période d'observation, s'il s'est écoulé du temps depuis le dernier audit (demandez une lettre de transition) et quelles exceptions figurent dans la lettre. Renseignez-vous aussi sur les contrôles complémentaires à la charge de l'utilisateur qui l'accompagnent : ce sont des obligations de protection des données que le rapport impose à votre organisation, et vous n'en avez peut-être même pas connaissance.
Enfin, votre accord de traitement des données doit couvrir les éléments clés : comment transmettre des instructions, ce que le client peut faire si les sous-traitants changent, comment les données sont supprimées à la fin du contrat, dans quel délai le fournisseur vous avisera d'un incident, quels mécanismes de transfert international de données il propose, et s'il vous appuiera pour les demandes des personnes concernées. Il vous faut aussi un plan pour traiter les demandes d'accès et d'effacement lorsque les données sont anonymisées.
C'est le genre de chose à mettre noir sur blanc dans votre documentation, au cas où un collaborateur poserait la question.
Vous voudrez peut-être aussi inclure une obligation pour le fournisseur d'appuyer les audits en matière de protection des données. Et s'il devait produire des dossiers pour un organisme de réglementation ou un tribunal, et qu'il était le seul à pouvoir les générer ? Prévoyez un échéancier de réponse, un contact désigné et un modèle de coûts transparent.
Les études sectorielles situent souvent le cycle de vie moyen d'une violation de données à bien plus de 200 jours, de la découverte au confinement, même si ça varie selon le type d'incident.
Bref, au moment de faire vos vérifications avant l'achat, il vous faut plus qu'une « promesse » de prendre la sécurité au sérieux.
Chez Sparkbay, nous aidons les équipes à paramétrer le libellé de leurs enquêtes ainsi que l'affichage des contenus dans leur tableau de bord, en fonction du programme d'écoute validé en interne.
C'est utile parce que, lorsque vous avez négocié votre instrument d'enquête avec vos équipes juridiques ou de gestion des risques, ou avec des groupes de collaborateurs, vous voulez la certitude que c'est bien ce libellé-là qui sera utilisé, et non le texte standard livré par défaut avec l'enquête.
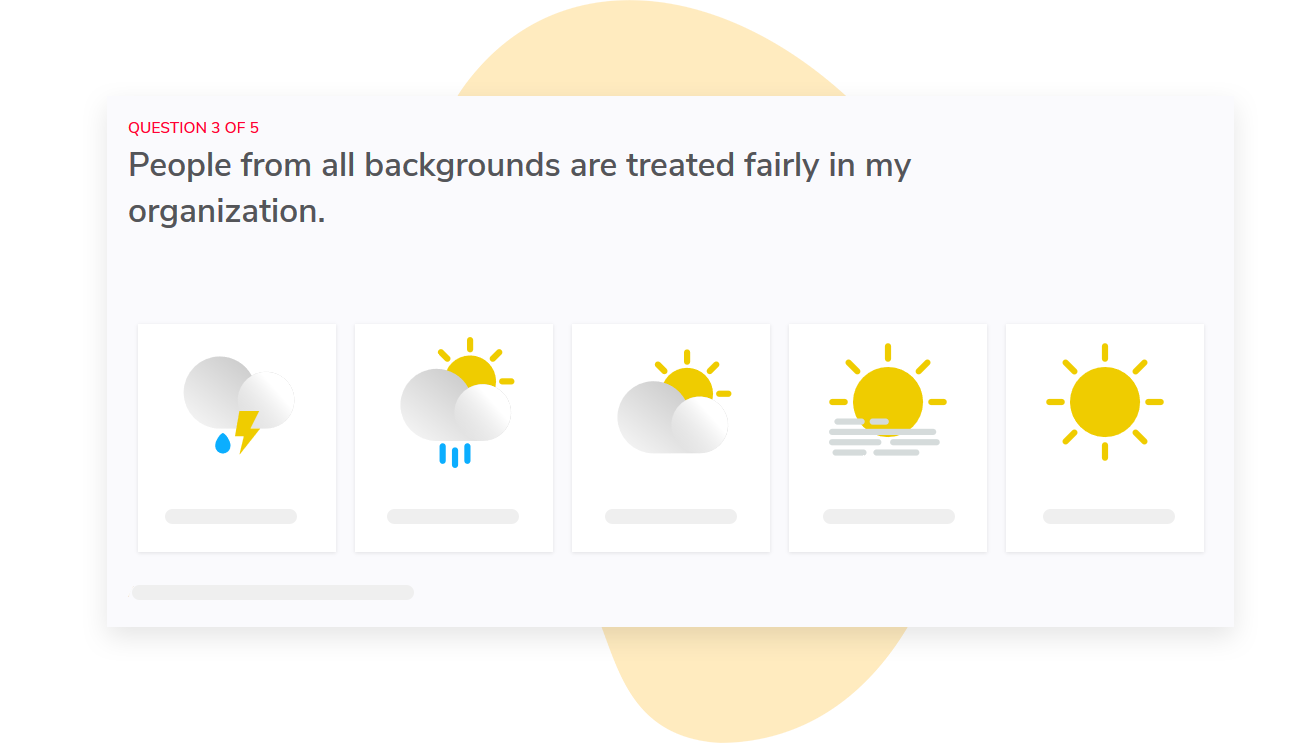
Notre principal indicateur est un score d'engagement sur 10. Cela dit, les équipes qui le souhaitent peuvent aussi utiliser le eNPS comme indicateur principal, même si notre score d'engagement resterait la mesure de référence.
Malgré tout, conservez une copie de votre instrument d'enquête approuvé et de la spécification de notation dans le cadre de votre politique de gestion documentaire. Nous pouvons vous aider à configurer le produit, mais ça ne remplace pas un contrôle documentaire officiel si vos exigences réglementaires incluent des contrôles de rédaction.
Par ailleurs, votre tableau de bord permet seulement de consulter les rapports selon votre hiérarchie organisationnelle : un manager ne voit que les résultats de ses équipes. Vous avez donc tout intérêt à valider l'exactitude de la structure hiérarchique de votre SIRH, y compris les liens hiérarchiques indirects et la structure matricielle.
De plus, nous masquons les résultats des petits groupes selon un seuil de réponse que vous pouvez ajuster. Le seuil par défaut est de 5.
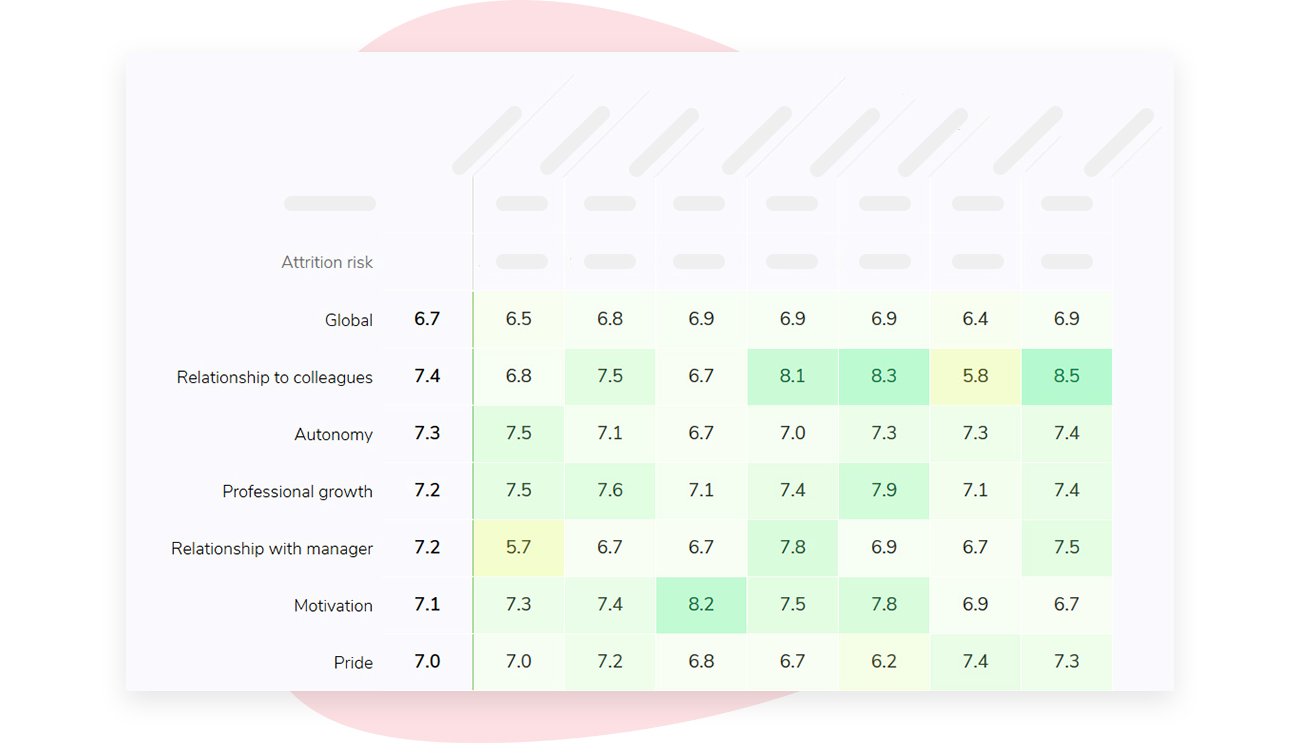
Nous vous conseillons de tester à fond ce seuil sur vos plus petites équipes avant de publier une carte thermique au niveau des managers. Le 5 par défaut n'est qu'un point de départ.
Sparkbay est certifié ISO 27001. Votre équipe achats peut s'appuyer sur cette certification dans le cadre de son évaluation de sécurité.
Si vous souhaitez découvrir comment Sparkbay peut aider vos managers à bâtir une équipe plus engagée, vous pouvez cliquer ici pour une démo.
Documenter ce que la direction a fait ensuite
Les résultats d'enquête ne font que la moitié du travail.
Un inspecteur qui se penche sur les risques psychosociaux veut voir ce que vous avez fait des risques repérés : comment le risque a été évalué et quel contrôle vous avez retenu. Et surtout, il veut savoir qui a accepté le niveau de risque résiduel.
Malheureusement, c'est l'étape que beaucoup d'organisations ne mènent jamais à terme.
Les équipes relations collaborateurs et les autres services ont besoin de cette documentation elles aussi, au cas où on reprocherait à l'employeur d'avoir été au courant d'un problème (d'après ses résultats d'enquête).
Or, bien des programmes d'enquête s'arrêtent au support de présentation.
Les managers discutent de trois scores faibles, « conviennent de communiquer davantage » et passent à autre chose, sans nommer de responsable ni fixer d'échéance.
C'est comme ça que l'évaluation des risques psychosociaux se transforme en simple case à cocher.
Votre programme d'enquête devrait vous permettre de rattacher chaque action prévue au constat précis qui l'a déclenchée.
Documentez qui est responsable de l'action, qui la valide, la date d'échéance, la population de collaborateurs visée, la preuve d'efficacité attendue et l'état d'avancement.
Documentez aussi le type de contrôle dont il s'agit : les inspecteurs y accordent de l'importance. Vos contrôles prévus se résument-ils à des activités et à de la communication (des contrôles plutôt faibles), ou s'agit-il de mesures plus solides comme une refonte de la charge de travail, des changements d'effectifs, une révision des horaires (rotation) ou une responsabilisation accrue de la direction ?
Autrement, on pourrait croire que vous avez choisi vos contrôles des risques psychosociaux uniquement en fonction du prix. Est-ce que toutes vos réponses aux problèmes de charge de travail ont pris la forme d'un webinaire ? Ça laisse penser que votre organisation a bel et bien repéré le risque, mais qu'elle a opté pour le contrôle le moins coûteux possible.
Si la direction décide de ne pas agir - c'est une possibilité -, documentez pourquoi. Pourquoi a-t-elle accepté le niveau de risque plutôt que d'intervenir ? C'est important, parce qu'une acceptation du risque documentée et motivée vaut bien mieux qu'une case « action » laissée vide à côté d'un score rouge.
Oui, c'est une étape fastidieuse, et elle met certains conseillers mal à l'aise, puisqu'ils cherchent à protéger leurs clients.
Mais l'autre option est pire encore : votre organisation aura recueilli une montagne de signaux d'alarme sans aucun moyen de démontrer que quelqu'un s'y est intéressé.
Dans le même ordre d'idées, précisez clairement qui a le pouvoir d'accepter le niveau de risque résiduel, et assurez-vous que ce sont les bonnes personnes. Faire accepter un risque lié aux effectifs par un manager de proximité qui n'a même pas l'autorité de régler le problème, ça ne tient pas la route.
La recherche sur la voix des collaborateurs est claire : les collaborateurs continuent de s'exprimer quand ils voient leurs leaders prendre leurs commentaires au sérieux.
Les études menées auprès de grandes populations de travailleurs montrent souvent une corrélation entre un bon engagement et des indicateurs clés d'affaires comme le taux de turnover et la performance globale de l'entreprise. L'écart est souvent estimé à deux chiffres, même si les données varient selon le secteur et le type de poste.
Communiquez donc ce qui change, ce qui ne change pas, et pourquoi.
Vous devrez peut-être garder certains détails confidentiels si une enquête est en cours, mais il ne faut surtout pas faire comme si rien ne s'était passé.
Enfin, songez à reprendre vos enquêtes sur les risques psychosociaux pour boucler la boucle sur vos contrôles.
Gardez les mêmes questions là où vous voulez suivre des tendances, mais mettez à jour la population de collaborateurs, les méthodes de diffusion, les canaux, etc., s'ils ont changé au point de nuire à la comparabilité (pensez à la fréquence d'envoi des enquêtes).
Si vos scores montent, ne présumez pas que ça prouve l'efficacité de vos contrôles. Regardez plutôt ces données en parallèle avec le nombre de réclamations reçues, la baisse des arrêts maladie, le turnover ou d'autres mesures pertinentes pour la nouvelle population. Vous vous appuierez ainsi sur des preuves convergentes plutôt que sur les seuls scores de l'enquête.
Gardez aussi un œil sur les effets de second ordre. Quand les managers savent qu'un score faible déclenche un examen, certains vont briefer leurs collaborateurs sur la façon de remplir l'enquête, attendre une « bonne » semaine pour la diffuser, ou encourager les gens à ne pas participer du tout.
Posez votre modèle de gestion des preuves avant de rencontrer les fournisseurs
Par où commencer ?
D'abord, réunissez vos principales parties prenantes - RH, protection des données, juridique, gestion documentaire, risques et IT - pour une séance de travail collaborative.
Passez en revue les différents objectifs de vos enquêtes (enquête pulse d'engagement, évaluations des risques psychosociaux, cas sensibles confidentiels, etc.), puis déterminez comment chacun devrait être géré du point de vue des contrôles des données et des documents.
Pour chacun de vos cas d'usage, essayez de répondre à ces questions :
- Quelles entités juridiques, populations de collaborateurs et structures syndicales seront visées ?
- Quelle obligation juridique, quelle norme réglementaire ou quelle exigence de politique interne l'enquête vous aide-t-elle à respecter ?
- Les données et les dossiers seront-ils anonymes ou confidentiels ? La clé de jointure sera-t-elle supprimée ou conservée ?
- Quels types de données ou de dossiers doivent être conservés ? Une analyse d'impact relative à la protection des données sera-t-elle requise ?
- Qui aura accès aux données, et à quel niveau (résultats de groupe, commentaires bruts, objets permettant le téléchargement des données) ?
- Y a-t-il des règles précises de suppression à appliquer, et comment les tester pour repérer les conflits avec les politiques de suppression de l'entreprise ?
- Quelles exigences de conservation s'appliquent aux différents types de données ou de dossiers ?
- Qui validera les changements à l'enquête après son lancement, et comment cette validation sera-t-elle documentée ?
- Où seront conservées les données et les dossiers liés aux actions, s'ils ne sont pas stockés dans l'outil d'enquête ?
- À qui reviendra la tâche de monter le dossier d'audit, et combien de temps faut-il raisonnablement prévoir ?
Consignez ces réponses dans votre spécification des preuves avant même de commencer à rencontrer des fournisseurs.
Sinon, ce sont les démos commerciales qui dicteront vos exigences en matière de données et de dossiers. Vous risquez d'acheter quelque chose qui a fière allure dans une vidéo de présentation, puis de courir après les lacunes une fois la mise en œuvre amorcée - au moment précis où vous n'avez plus aucun pouvoir de négociation.
Désignez un seul responsable pour la gestion de bout en bout des données et des dossiers.
Les RH peuvent piloter la mise en œuvre de l'instrument, l'IT s'occuper des journaux d'accès et l'équipe de gestion documentaire gérer la conservation. Cette répartition est tout à fait raisonnable.
Mais il faut une personne ou un rôle clairement identifiable qui porte le développement et la gestion de l'ensemble du projet.
Profitez du fait que tout le monde est dans la même pièce pour mettre en lumière les zones de tension et les points qui demandent une attention particulière.
Par exemple, si votre enquête est menée par un cabinet de conseil externe, votre instrument, votre fichier de population et vos réponses seront stockés dans le système d'un tiers. Il faudra décider si vous recevrez une copie du journal d'audit et à quoi vous aurez droit si la collaboration tourne mal.
Les mêmes questions se posent pour les entités cédées ou nouvellement acquises. Les données d'enquête des entités cédées feront-elles encore partie de votre système de gestion des données et des dossiers ? Les nouvelles entités arriveront-elles avec des méthodes d'enquête que vous n'avez jamais approuvées ?
Prévoyez enfin un audit à blanc 90 jours après la mise en ligne.
Prenez les résultats d'une enquête test terminée et confiez-les à quelqu'un qui n'a pas participé à sa mise en place. Cette personne arrive-t-elle à retrouver l'instrument approuvé, les données sur la diffusion, les règles de notation, la liste des accès aux dossiers et la trace des actions réalisées ?
Chronométrez l'exercice. Notez aussi quelles informations la personne a dû obtenir du fournisseur, et lesquelles elle a dû aller chercher dans les notes ou la mémoire de ses collègues. C'est là que vos lacunes critiques vont sauter aux yeux.
Vérifiez votre outil actuel avant de lancer la prochaine enquête
Vous n'avez peut-être pas besoin de changer de plateforme.
Plusieurs de vos lacunes actuelles peuvent se corriger avec des exportations programmées vers votre système de dossiers, des droits d'administration mieux encadrés ou un responsable désigné.
C'est l'approche que nous recommandons quand c'est possible. Gardez seulement en tête qu'on ne réussit pas toujours à faire entrer les plans d'action, les validations et les acceptations de risque dans un outil d'enquête. Ne sacrifiez pas la qualité de vos preuves pour garder votre outil bien propre.
Servez-vous de ceci comme ligne directrice, sans en faire un carcan.
Avant de lancer votre prochaine enquête, exportez les données de votre outil actuel.
Exportez l'ensemble exact de questions et les règles de notation qui seront utilisées lors de la diffusion.
Exportez une copie figée de la population admissible et du calendrier d'envois et de rappels prévu pour chaque unité.
Testez vos filtres de suppression. Pouvez-vous facilement supprimer certaines unités à l'aide de vos paramètres de filtre ? Pouvez-vous retirer toutes les autres du jeu de données pour faire réapparaître des unités qui étaient masquées ?
Générez un historique des modifications. Y arrivez-vous sans avoir à demander à l'administrateur qui a fait les changements ?
Enfin, suivez un mauvais résultat d'enquête d'un bout à l'autre du processus. Pouvez-vous retrouver facilement les documents de validation, expliquer pourquoi certaines actions ont été prises, prouver qu'elles ont été menées à bien et montrer les mesures de suivi ?
Si la réponse est non, décidez où ces documents seront conservés et comment ils seront tenus à jour, et ce, avant de diffuser l'enquête aux collaborateurs.
Dernier point : si vous changez de fournisseur, pensez aux deux types de données à migrer, soit les données de tendance que vous voudrez afficher dans votre nouveau tableau de bord et votre dossier de preuves pour les cycles d'enquête précédents.
Ces dossiers de preuves, gardez-les - au minimum - sous forme d'exportations avant d'abandonner votre ancien espace client. Vous ne voudriez pas tout perdre en résiliant le contrat.
Si vous souhaitez découvrir comment Sparkbay peut aider vos managers à bâtir une équipe plus engagée, vous pouvez cliquer ici pour une démo.